

*本报告由Beosin、Footprint Analytics联合出品,公众号后台回复“2025”可获取报告完整版。
本篇内容为2025年Web3安全态势报告,我们将在后续发布虚拟资产反洗钱合规等报告,请持续关注Beosin微信公众号。
前言
本研究报告由区块链安全联盟发起,由联盟成员Beosin、Footprint Analytics共同创作,旨在全面探讨2025年全球区块链安全态势。通过对全球区块链安全现状的分析和评估,报告揭示了当前面临的安全挑战和威胁,并提供解决方案和最佳实践。区块链安全和监管是Web3时代发展的关键问题,通过深入研究和探讨,有助于更好地理解和应对这些挑战,推动区块链技术的安全性和可持续发展。
一、2025年Web3区块链安全态势综述
据区块链安全与合规科技公司Beosin旗下Alert平台监测,2025年Web3领域因黑客攻击、钓鱼诈骗和项目方 Rug Pull 造成的总损失达到33.75亿美元。全年共发生区块链重大安全事件313起,其中:黑客攻击事件191起,总损失金额约31.87亿美元;项目方Rug Pull事件总损失约1150万美元;钓鱼诈骗事件113起,总损失金额约1.77亿美元。
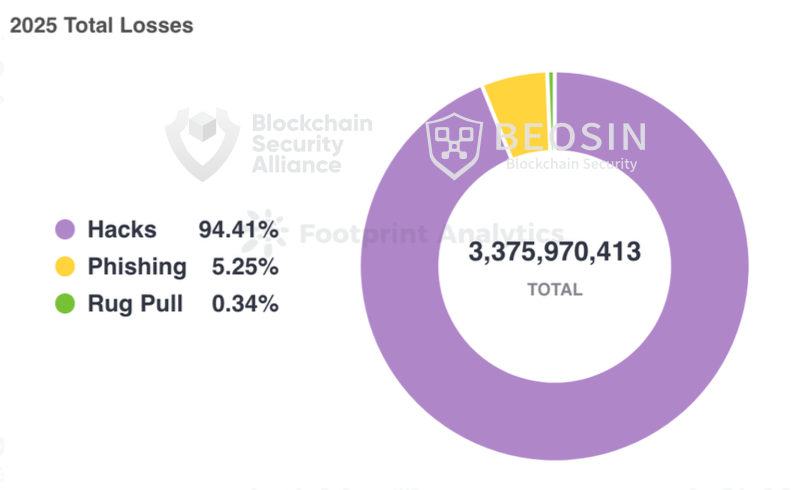
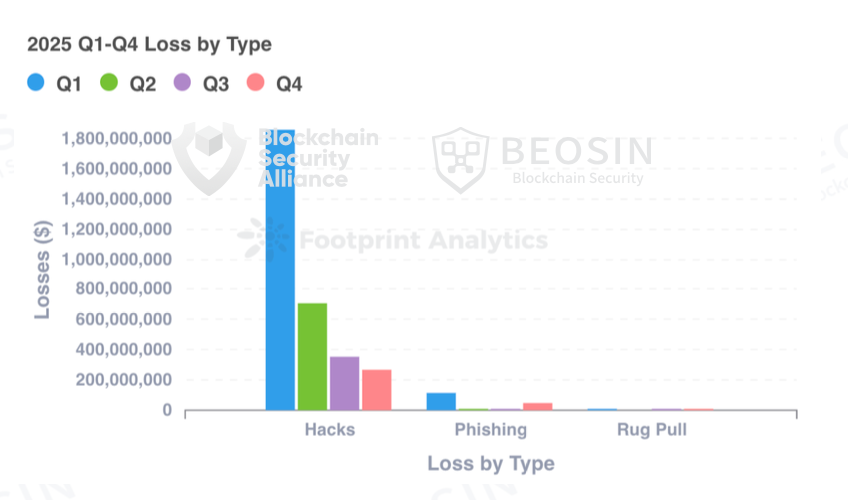
2025年第一季度损失金额最为惨重,绝大部分损失来自Bybit黑客事件。黑客攻击的损失金额随季度持续下降,但较2024年有大幅上升,增幅为77.85%;钓鱼诈骗与项目方Rug Pull事件的损失金额较2024年均显著下降,其中钓鱼诈骗的金额损失降幅约为69.15%,Rug Pull的金额损失降幅约92.21%。
2025年被攻击的项目类型涵盖DeFi、CEX、公链、跨链桥、NFT、Memecoin交易平台、钱包、浏览器、第三方代码包、基础设施、MEV机器人等多种类型。DeFi依然为被攻击频次最高的项目类型,91次针对DeFi的攻击共造成损失约6.21亿美元。CEX为总损失金额最高的项目类型,9次针对CEX的攻击共造成损失约17.65亿美元,占总损失金额的52.30%。
2025年Ethereum依旧是损失金额最高的公链,170次Ethereum上的安全事件造成了约22.54亿美元的损失,占全年总损失的66.79%。
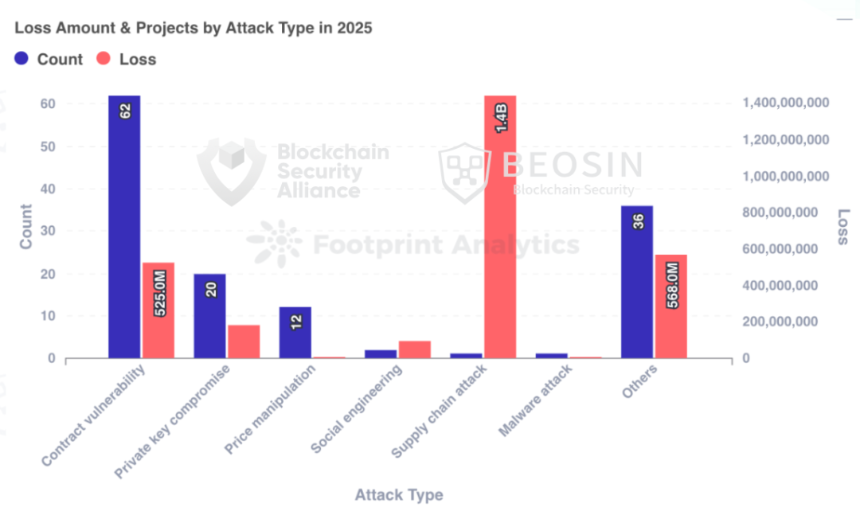
从攻击手法来看,Bybit事件因供应链攻击造成约14.40亿美元的损失,占总损失的42.67%,是造成损失最多的攻击方式。除此之外,合约漏洞利用是出现频次最高的攻击方式,191起攻击事件中,有62次来自于合约漏洞利用,占比达32.46%。
二、2025年十大安全事件
2025年共发生损失过亿的安全事件3起:Bybit(14.40亿美元)、Cetus Protocol(2.24亿美元)与Balancer(1.16亿美元),随后是Stream Finance(9300万美元)、BTC巨鲸(9100万美元)、Nobitex(9000万美元)、Phemex(7000万美元)、UPCX(7000万美元)、以太坊用户(5000万美元)、Infini(4950万美元)。
与往年不同的是,今年前10大安全事件中出现了2起个人用户的巨额损失,其损失原因为社会工程学/钓鱼攻击。虽然此类攻击并非造成损失金额最大的攻击手段,但其攻击频次每年呈上升趋势,成为个人用户面临的一大威胁。
*十大安全事件的具体内容可通过完整版报告查看。
三、被攻击项目类型分析
中心化交易所成为损失金额最高的项目类型
2025年损失最高的项目类型为中心化交易所(CEX),9次针对中心化交易所的攻击共造成了约17.65亿美元的损失,占总损失金额的52.30%。其中损失金额最大的交易所为Bybit,损失约14.4亿美元。其余损失金额较大的有Nobitex(损失约9000万美元)、Phemex(损失约7000万美元)、BtcTurk(4800万美元)、CoinDCX(4420万美元)、SwissBorg(4130万美元)、Upbit(3600万美元)。
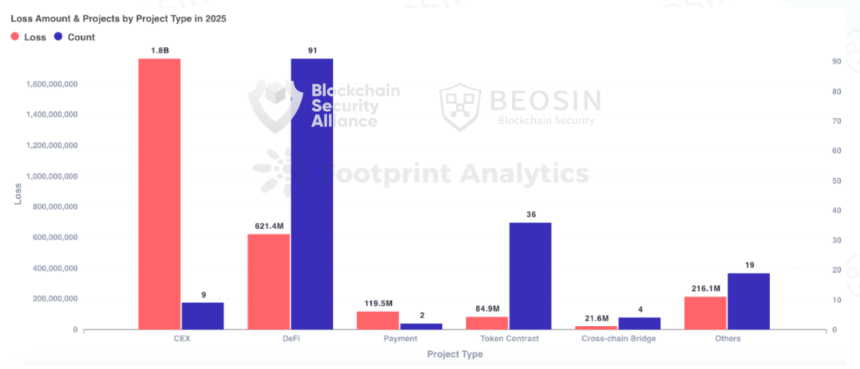
DeFi为被攻击频次最高的项目类型,91次针对DeFi的攻击共造成损失约6.21亿美元,排在损失金额的第二位。其中Cetus Protocol被盗约2.24亿美元,占DeFi被盗资金的36.07%,Balancer损失约1.16亿美元。其余损失金额较大的DeFi项目有Infini(约4950万美元)、GMX(约4000万美元)、Abracadabra Finance(1300万美元)、Cork Protocol(约1200万美元)等。
四、各公链损失金额情况
Ethereum为损失金额最高、安全事件最多的链
和往年相同的是,Ethereum依旧是损失金额最高、安全事件发生次数最多的公链。170次Ethereum上的安全事件造成了约22.54亿美元的损失,占到了全年总损失的66.79%。
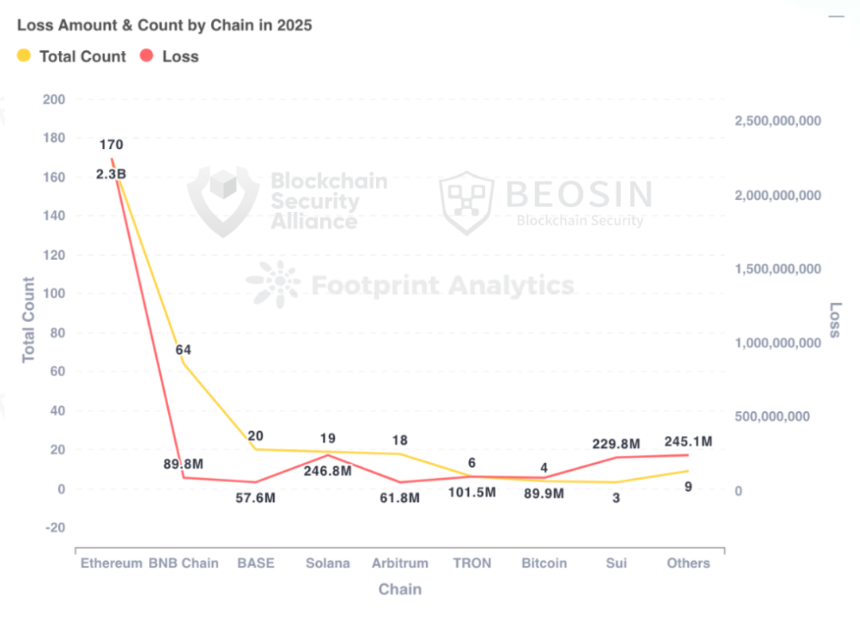
安全事件次数排名第二的公链为BNB Chain,64次安全事件共造成了约8983万美元的损失。BNB Chain的链上攻击次数多,损失金额相对较小,但相比2024年,发生安全事件的次数与损失金额均大幅增加,损失金额增加110.87%。
Base为安全事件次数排名第三的区块链,共计20次安全事件。Solana以19次安全事件紧随其后。
五、攻击手法分析
合约漏洞利用是出现频次最高的攻击方式
191起攻击事件里,有62次来自于合约漏洞利用,占比达到了32.46%,造成的总损失达5.56亿美元,是除Bybit因供应链攻击外,损失金额最大的一类攻击手段。
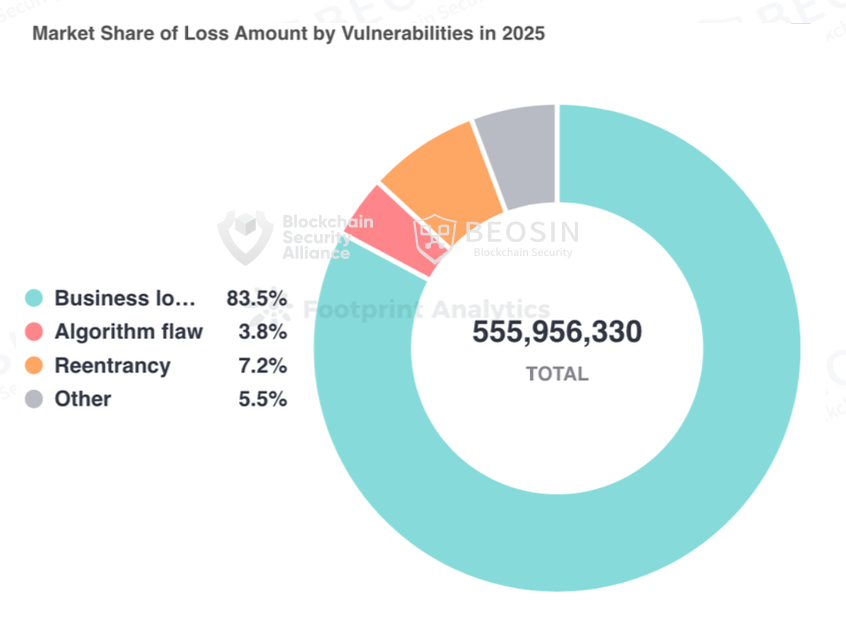
按照合约漏洞细分,造成损失最多的漏洞为业务逻辑漏洞,共计损失金额为4.64亿美元。出现次数前三名的合约漏洞为业务逻辑漏洞(53次)、访问控制漏洞(7次)、算法缺陷(5次)。
今年私钥泄露事件共计20次,总损失金额约1.80亿美元,发生次数与造成的损失相比于去年大幅减少。这表明交易所、项目方以及用户对私钥的保护意识有所提升。
六、典型安全事件攻击分析
6.1 Cetus Protocol 2.24亿美元安全事件分析
事件概要
2025年5月22日,Sui生态上的DEX Cetus Protocol被攻击,其漏洞源于开源库代码中左移运算的实现错误。以其中一笔攻击交易为例,简化的攻击步骤如下:
1. 启用闪电贷:攻击者通过闪电贷借入1000万haSUI。
2. 创建流动性仓位:开设一个新的流动性仓位,其价格区间为[300000, 300200]。
3. 增加流动性:仅使用1个单位的haSUI增加流动性,但获得了异常高的流动性值。
4. 移除流动性:立即移除多笔交易中的流动性,以耗尽流动性池。
5. 偿还闪电贷:偿还闪电贷并保留约570万SUI作为利润。
漏洞分析
本次攻击的根本原因在于`get_delta_a`函数中的`checked_shlw`实现错误,导致溢出检查失败。攻击者仅需要少量代币,就能在流动性池中兑换出大量资产,从而实现攻击。
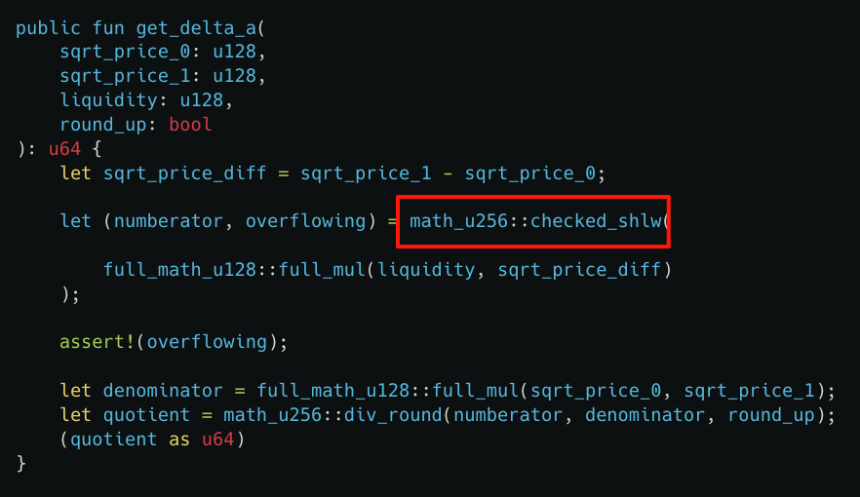
如下图所示,`checked_shlw`用于判断u256数左移64位是否会导致溢出,小于特定值的输入值会绕过溢出检测,但在左移64位后可能会超出u256最大值(溢出),而`checked_shlw`仍会输出未发生溢出(false),导致后续计算严重低估所需的代币数量。
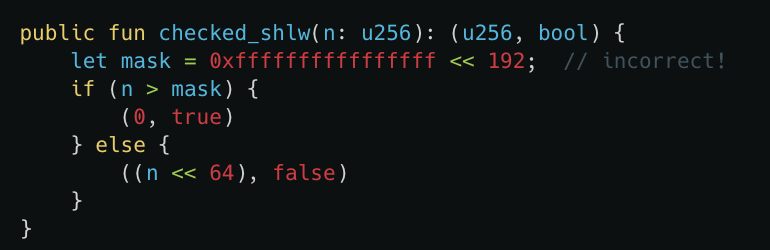
此外,在Move语言中,整数运算通常具有安全性以防范溢出,但左移(<<)运算在发生溢出时不会中止程序,这一特性导致了漏洞的产生。
6.2 Balancer 1.16亿美元安全事件分析
2025年11月3日,Balancer v2协议遭到攻击,包括其fork协议在内的多个项目在多条链上损失约1.16亿美元。攻击者在以太坊上的主要攻击步骤包括:
1. 通过批量互换功能发起攻击交易,使用BPT大量换出池子的流动性代币,使池子的流动性代币储备变得很低。
2. 随后进行流动性代币(osETH/WETH)的互换。
3. 再将流动性代币换回BPT代币,并在多个池子不断重复以上操作。
4. 最后进行提款,实现获利。
漏洞分析
ComposableStablePools使用Curve的StableSwap不变式公式来维持相似资产之间的价格稳定性。然而,进行不变式计算的缩放操作时会引入误差。
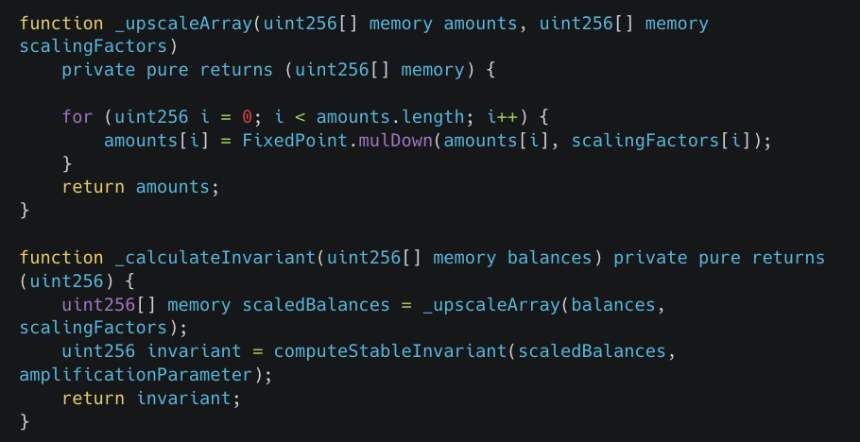
`mulDown`函数执行向下取整的整数除法,这种精度误差会传递到不变式的计算中,导致计算值异常降低,从而为攻击者创造获利机会。
七、反洗钱典型案例分析
7.1 美国制裁以Ryan James Wedding为首的贩毒集团
据美国财政部披露的资料显示,Ryan James Wedding及其团队经由哥伦比亚和墨西哥走私了数吨可卡因并销往美国和加拿大。其犯罪组织利用加密货币洗钱,以清洗巨额的非法财富。
通过Beosin旗下的链上追踪与调查工具Beosin Trace分析,与Wedding贩毒集团关联的加密货币地址共经手超过2.66亿USDT。一部分资产已被Tether官方冻结,但大部分资产已经通过高频次交易的地址和多级转移完成清洗,并充值到Binance、OKX、Kraken、BTSE等平台。
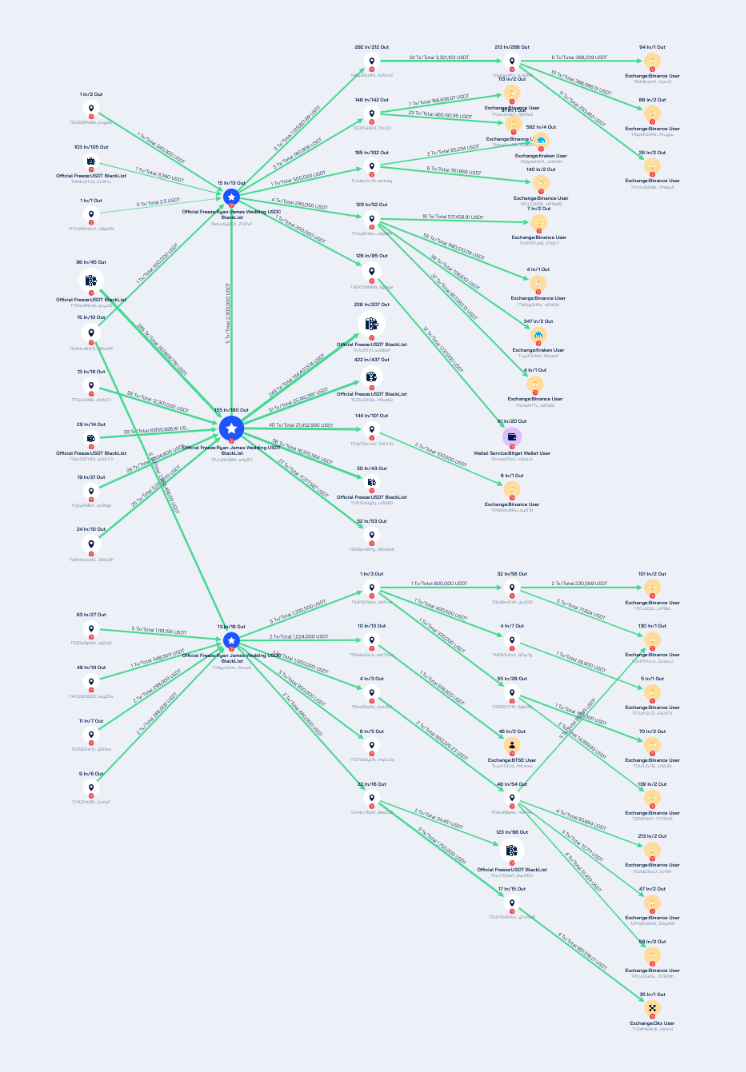
其团伙成员Sokolovski持有多个区块链网络(BTC、ETH、Solana、TRON、BNB Beacon Chain)的地址,其详细资金流向分析结果可通过完整版报告查看。
7.2 GMX 4000万美元资金被盗案件追踪
2025年7月10日,GMX因可重入漏洞被攻击,黑客获利约4200万美元。Beosin Trace对被盗资金进行追踪发现:攻击者在获利后通过DEX协议将各类稳定币和山寨币兑换成ETH和USDC,并通过多个跨链协议将被盗资产转移至Ethereum网络。
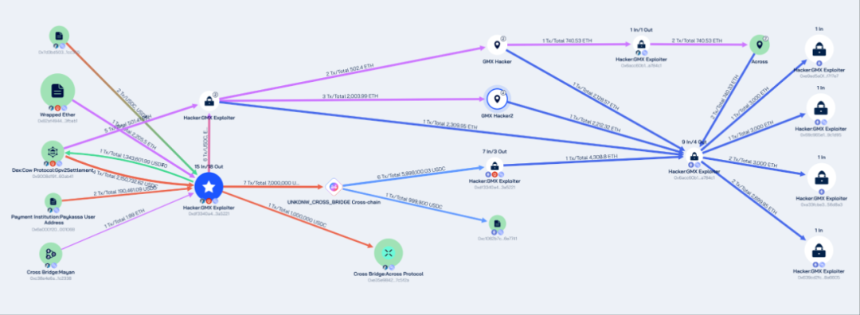
随后,GMX被盗资产中价值约3200万的ETH分别存放在多个以太坊网络地址,约1000万美元的资产存放在Arbitrum网络的一个地址中。
本次事件的资金清洗路径非常典型,黑客通过DeFi协议、跨链桥等方式对资金的路径进行混淆和隐藏,以躲避来自监管机构、执法部门的追踪和冻结。
八、2025年Web3区块链安全态势总结与展望
2025年,钓鱼诈骗、项目方Rug Pull所造成的金额损失较2024年均有明显下降,然而黑客攻击频发,损失金额超过了31亿美元,其中损失最高的项目类型依然为交易所。私钥泄露相关的安全事件有所减少,造成这一转变的主要原因包括行业整体安全意识的提升、安全审计的加强以及从过往事件中汲取的经验。
由于合约漏洞利用和私钥窃取的难度越来越高,黑客开始转向其它手段,如供应链攻击、前端漏洞等方式欺骗用户将资产转移至黑客控制的地址。
此外,随着加密市场与传统市场的融合,攻击目标更加多元化,转向支付平台、博彩平台、加密服务提供商、基础设施、开发工具、MEV机器人等多种类型,攻击的焦点也转向更为复杂的协议逻辑缺陷。
对个人用户而言,社会工程/钓鱼攻击以及可能存在的暴力胁迫成为个人资产安全的重大威胁。目前,许多钓鱼攻击因涉及金额较小、受害者为个人用户而未被公开报道,其损失数据往往被低估,用户应提高防范此类攻击的意识。针对加密用户的绑架等具有暴力胁迫的物理威胁在今年屡次出现,用户需保护好个人身份信息,并尽可能减少加密资产的公开暴露。
总体而言,2025年的Web3安全依然面临着严峻挑战。在未来,供应链安全可能成为Web3安全的重中之重。如何持续保护行业的各类基础设施服务提供商以及监控、告警供应链中存在的威胁,是行业各方需要共同解决的一大挑战。而AI驱动的社会工程/钓鱼攻击可能会继续增加,这需要构建一个从个人意识到技术屏障、再到社区协作的多层次、实时、动态的防御体系以进行应对。