

区块链安全公司 PeckShield 报告了涉及 Unleash Protocol(基于 Story Protocol 构建的去中心化平台)的重大安全漏洞,导致用户资金损失约 390 万美元。
Unleash 协议黑客攻击是如何发生的
根据 PeckShield 的分析,攻击者针对的是协议的多重签名治理系统。通过利用该系统,恶意行为者获得了未经授权的管理访问权限,并执行了未经核心开发团队批准的合约升级。这种未经授权的升级造成了一个漏洞,允许直接从协议合约中提取资金。
盗窃发生后,攻击者将被盗资产桥接到以太坊区块链上,并开始将它们分成更小的部分。链上交易数据显示,1,337.1 ETH 随后被存入 Tornado Cash,这是一种加密货币混合服务,经常用于混淆交易轨迹。这些存款从小额到批量 100 ETH 不等,似乎是掩盖非法资金来源的一种方法。
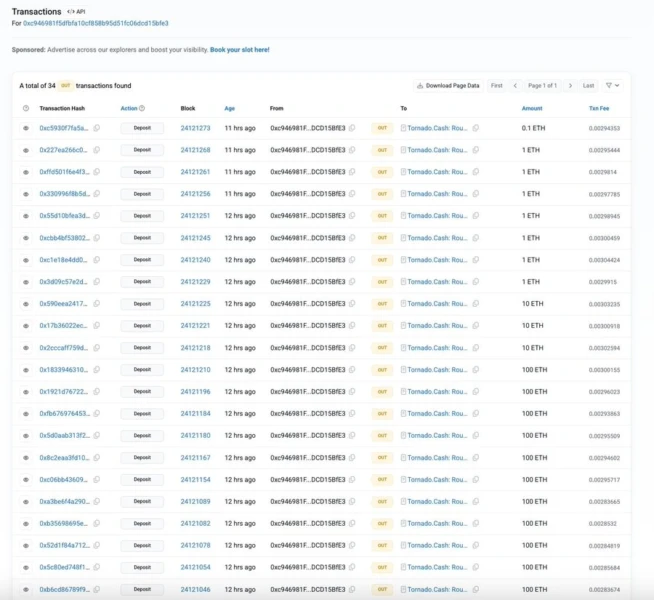
受违规影响的资产
在官方事件通知中,Unleash Protocol 确认多项数字资产在利用过程中受到损害。受影响的资产包括WIP、USDC、WETH、stIP和vIP。该协议团队强调,资金提取是在正常治理程序之外执行的,并且未经内部授权。
该团队还澄清,目前没有证据表明底层故事协议、其验证器网络或其核心基础设施受到任何损害。安全问题似乎仅限于 Unleash Protocol 自己的合同和管理控制。
释放协议的即时响应
发现该漏洞后,Unleash Protocol 立即暂停所有合约操作,以减轻进一步的损失。该团队目前正在与独立安全审计员和取证调查员合作,以确定违规的根本原因。
建议用户不要与任何 Unleash Protocol 智能合约进行交互,直到团队通过其官方沟通渠道提供进一步更新。对事件的全部范围和原因的调查正在进行中。