

七年了。比特币研究员兼 BIP-360 合著者 Ethan Heilman 估计,如果明天开始,区块链将需要多长时间才能迁移到完全量子弹性。
他说这是一个乐观的预测,因为每个人都同意路线图。
“需要三年时间才能激活。这假设需要两年半的时间来完成 BIP 并对代码进行审查和测试。假设每个人都想要它,则需要半年的时间来激活,”他告诉 Cointelegraph。
每个比特币持有者都需要将其资金迁移到新的量子安全地址,鉴于区块链通常以每秒 3-10 笔交易的速度运行,这是一项艰巨的任务,可能需要数月甚至数年的时间。
Heilman 表示,钱包、托管机构、支付流程、闪电网络节点和财务管理软件的升级也需要相当长的时间。
“很可能,一些未来的前沿方将在软分叉激活时准备升级。如果幸运的话,90%的人将在激活五年后进行更新。感知到的危险越大,这种情况发生的速度就越快。”
“总共七年了,但我只是在这里随地吐痰。实际上没有人知道。”
他指出,如果出现量子突破,时间线会加速得更快,但这仍然是一项艰巨的任务。
“我现在从事这项工作的主要原因是,我发现这个过程需要很多年的时间。我们现在能完成的工作越多,当我们必须快速采取行动时,我们就有越多的时间。”
七年可能会将比特币置于量子危险区
如此长的交付时间可能会让比特币牢牢地处于危险区域,尽管更新的 BIP-360 提案已于上周合并供考虑,但这只是迈向后量子比特币的第一步也是最简单的一步,距离激活还有很长的路要走。
加州理工学院院长托马斯·罗森鲍姆 (Thomas Rosenbaum) 最近表示,量子计算机可能会在那个时期出现。据报道,他在一次公开讨论中表示,我相信我们将在五到七年内创建一台功能齐全、容错的量子计算机。
德克萨斯大学奥斯汀分校量子信息中心的创始主任 Scott Aaronson 教授在 11 月份表示,这可能会发生得更快:
鉴于当前硬件进步的惊人速度,我现在认为在下届美国总统大选之前拥有一台运行 Shors 算法的容错量子计算机是有可能的。
一些比特币支持者立即否认了这种可能性,认为没有人在量子计算机上使用 Shor 算法来分解大于 15 的数字。而 Blockstreams Adam Back 的预测很可能被证明是正确的,即能够对比特币私钥进行逆向工程的量子计算机可能还需要几十年的时间。
将比特币升级到后量子是可以实现的
好消息是,从技术角度来看,使比特币具有量子抗性比对 Solana 或以太坊进行同样的操作更容易。 Solana 上的每枚代币默认都会公开其公钥,理论上可以对私钥进行逆向工程,并且大多数以太坊也面临风险,而只有三分之一的比特币公开密钥。
这两条链的共识机制也将立即受到威胁,而比特币的工作量证明则面临更遥远的风险。
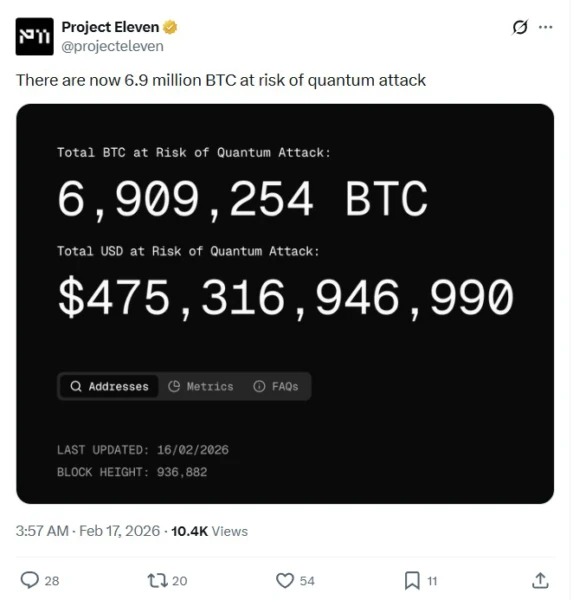
但以太坊已经组建了一支后量子团队。它得到了社区对到 2029 年彻底改造整个链的计划的支持。Solana 已经尝试过后量子签名,并拥有快速升级的记录,包括在不到一年的时间内将其 Alpenglow 共识彻底从想法转变为测试网。
比特币面临的巨大挑战将是就未来的道路达成共识,特别是在可能增加区块大小或实施零知识证明以解决比比特币目前使用的至少大 10 倍的后量子签名方面的艰难选择。另一种方法是让区块链速度减慢至 1 TPS 的一小部分。
最激烈的争论可能是关于如何处理中本聪硬币,如果没有中本聪密钥,中本聪硬币就无法升级到后量子。永远冻结它们,从而破坏神圣不可侵犯的私有财产权,还是让它们被偷走并倒回市场?
五年后,比特币爱好者们仍在为 Taproot 升级的下游影响而进行一场内战。短期内达成协议的机会似乎很遥远,因为它涉及对许多人视为神圣的比特币基本部分进行大规模改革。
但量子只是比特币泡沫!
许多比特币支持者将量子威胁视为 FUD,类似于有关比特币电力使用和环境影响的说法,在比特币支持者成功论证比特币可以激励可再生能源之后,这些不再是主要问题。
虽然比特币面临的量子威胁非常真实,但时间框架的争议却很激烈。
自 1994 年以来,我们就知道足够先进的量子计算机可以使用 Shor 算法对公钥进行逆向工程。
在 Google 的 Willow 芯片首次展示可扩展的量子纠错功能后,量子计算机的进展在 2024 年底突然加速。来自以太坊后量子团队的 Antonio Sanso 表示,开发与密码学相关的量子计算机的关键理论障碍已经被克服。
“目前没有太多理论问题,”他告诉杂志。 “目前,这是一个工程问题。肯定会得到解决。” Sanso 认为这可能发生在 2035 年左右,NIST 也表示这一时间框架是一个现实的前景。
过去三年零知识证明和人工智能的快速发展表明科幻小说的概念正在迅速成为现实。人工智能还带来了纠错解码器的突破,例如 Google DeepMind 的 AlphaQubit,并有助于发现更好的物理量子位材料,这可以缩短时间。
破解比特币所需的量子比特不断下降
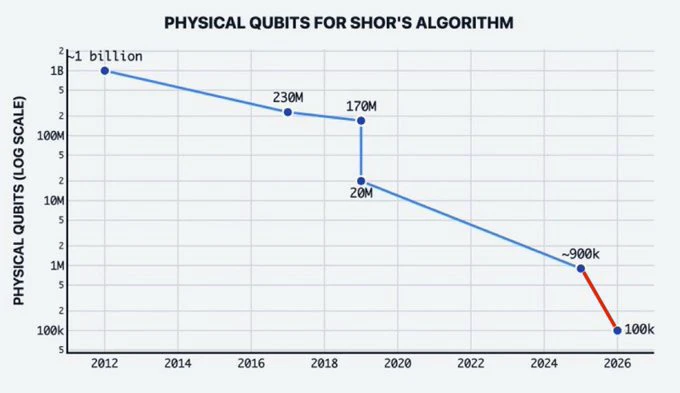
随着我们科学认识的增长,破解加密所需的量子比特数量不断下降。五年前,科学家们假设需要数千万个物理量子位才能使用 Shors 算法破解 2048 位 RSA 加密。 2025 年,Google 研究人员将其修正为 900,000 个物理量子位。
周末,一篇名为 The Pinnacle Architecture 的预印本科学论文提出,实用低开销容错架构的突破意味着 2048 位 RSA 整数可以在大约一个月内用不到十万个物理量子位进行分解。
Aaronson 教授表示,这项研究是合理的,并补充说,比特币的椭圆曲线加密技术可能会比 RSA 早一点被量子计算机采用,因为它使用 256 位密钥而不是 2,048 位密钥,而 Shors 算法主要只关心密钥大小。
迄今为止建造的最大的实验阵列是去年由加州理工学院的 6100 个中性原子量子位组成的团队。在 100,000 量子比特的物理计算机成为可能之前,纠错方面还存在巨大的问题需要解决。
但是量子计算机破解加密的 Q Day 已经越来越近了。
BIP-360 是迈向后量子安全的第一步
Heilman、Hunter Beast 和 Isabel Foxen Duke 共同创作了 BIP-360 的更新版本。上周它已合并到 GitHub 供正式考虑。
该提案指出,这是朝着抗量子性迈出的保守的第一步,这是一种新的比特币输出类型(使用硬币的方法)的软分叉,它既具有抗量子性,又易于升级以支持后量子签名算法。
新的输出类型称为 Pay-to-Merkle-Root (P2MR),它是 P2TR (Taproot) 的升级版本,隐藏公钥并删除量子脆弱的密钥路径。 P2TR 输出将继续存在,因此它是一个补充,而不是替代。
Heilman 告诉杂志,BIP 360 是第一步,它提出了一种抗量子输出类型,具有 P2TR 的可升级性和功能,但没有量子漏洞。
如果我们想要完全的量子安全,我们还需要进行第二步,采用后量子签名算法;这将需要额外的 BIP 并在 BIP 360 之外工作。
BIP-360 的优势在于它的最小变化,即尚未升级且无法识别新输出类型的向后兼容节点将忽略它。
BIP-360 的缺点是它只能保护这些输出免受远程攻击,这意味着当量子攻击者有足够的时间来破解加密时,就像中本聪币一样。
它不能保护它免受短程攻击,一旦量子计算机足够先进,这种攻击就可能成为可能。每次您花费比特币时,公钥都会进入内存池,理论上,攻击者可以在交易处理之前破解私钥。
Heilman 解释说,防止短程攻击的方法是在比特币 Tapscript 中添加后量子签名算法作为操作码。 “这也将通过软分叉来完成,但钱包中添加的代码量将显着增加,”他说。
后量子签名要大 10 到 100 倍,因此添加它们会使区块链变得缓慢。比特币可能需要考虑见证人折扣,这会减少有效权重和费用,但可能会导致垃圾邮件或更大的区块大小来扩展交易,或使用零知识证明来压缩签名。
比特币可以与以太坊联手吗?
以太坊后量子团队已经拥有一个技术工作原型,该技术使用基于哈希的 ZK STARK 聚合每个块的签名,从而能够将单个证明写入链中。
研究员 Justin Drake 在 Unchaineds 播客上表示,PQ 团队希望比特币能够采用它,使其成为行业标准。该解决方案的构建考虑了 Bitcoiner 的安全性。我们试图尽可能保守,不走任何捷径。
他补充说,以太坊研究人员希望与比特币研究人员进行更多合作,团队成员已经与 Blockstream Researchs Mikhail Komarov 共同撰写了四篇后量子学术论文。
他是一个很棒的人,我基本上希望 Mikhail 能够凭借一己之力成为比特币世界和以太坊世界之间的桥梁。
查看明天 Q DAY 特别节目的第 2 部分:比特币在成为后量子时代面临的 6 个重大问题。