

移动芯片制造商 MediaTek 在 1 月份解决了一个严重的安全漏洞,该漏洞可能使攻击者仅使用 USB 电缆和专用软件即可从受影响的 Android 设备中窃取加密货币钱包助记词。
该漏洞是由 Ledger 的内部安全研究团队 Donjon 发现的,该团队在 1 月 5 日补丁发布之前负责任地向 MediaTek 披露了该问题。Ledger 建议尚未安装最新安全更新的用户立即安装。
测试设备在 45 秒内遭到入侵
据 Ledger 称,该漏洞源自联发科的安全启动链——一种旨在确保设备仅使用授权软件启动的安全机制。此缺陷允许对 Android 手机进行物理访问的攻击者通过 USB 连接它,绕过关键安全保护,并可能访问包括加密种子短语在内的敏感数据。
估计有 25% 使用 MediaTek 处理器和 Trustonic 可信执行环境 (TEE) 的 Android 手机受到该安全问题的影响。
Donjon 演示了对 Nothing CMF Phone 1 的攻击,在大约 45 秒内危及设备的安全,而无需启动 Android 操作系统。 Ledger 表示:“该漏洞会自动恢复手机的 PIN,解密其存储空间,并从流行的软件钱包中提取种子短语,包括 Trust Wallet、Base、Kraken Wallet、Rabby、Tangem’s Mobile Wallet 和 Phantom。”
在敦促用户更新的同时,Ledger 发言人表示,他们“预计这不会成为补丁后持续存在的问题”。
Ledger:手机的密钥存储本质上不安全
据报道,截至 2025 年初,有近 3600 万人在移动设备上管理数字资产,此类漏洞对大量钱包构成重大风险。
Ledger 最近的研究,包括 2025 年 12 月对 MediaTek Dimensity 7300 芯片组的测试,最终获得了“对智能手机的完全和绝对控制,不存在任何安全障碍。”
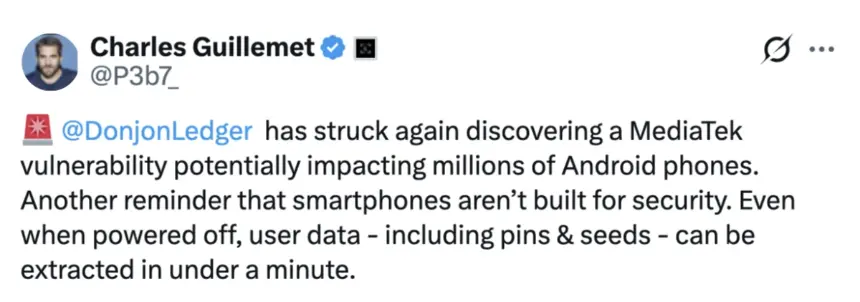
Ledger 首席技术官 Charles Guillemet 一直认为移动平台不是为高安全性应用程序构建的。他在社交媒体上重申了这一立场,并表示:“智能手机并不是为了安全而设计的。即使在关闭电源的情况下,用户数据(包括密码和种子)也可以在一分钟内提取。”
“这项研究强调了一个根本性的架构差异:通用芯片是为了方便而构建的。安全元件是为了密钥保护而构建的。专用的安全元件将秘密与系统的其余部分隔离,即使在物理攻击下也能保护它们,”Guillemet 补充道。