

本月,去中心化交易所 Drift 遭受的价值 2.85 亿美元的攻击标志着近代历史上最大的加密货币黑客攻击之一,朝鲜国家支持的黑客被确定为主要嫌疑人。这次攻击与去年价值 14 亿美元的 Bybit 黑客攻击类似,突显了平壤网络策略的令人担忧的演变。
据 Drift 报道,攻击者最初冒充一家量化交易公司,并在一次重要的加密货币会议上与该协议的团队进行了面对面的接触。该交易所在社交媒体帖子中表示:“据了解,这似乎是一种有针对性的方法,该群体的个人在接下来的六个月内在多个国家的多个主要行业会议上继续刻意寻找并亲自接触特定的 Drift 贡献者。”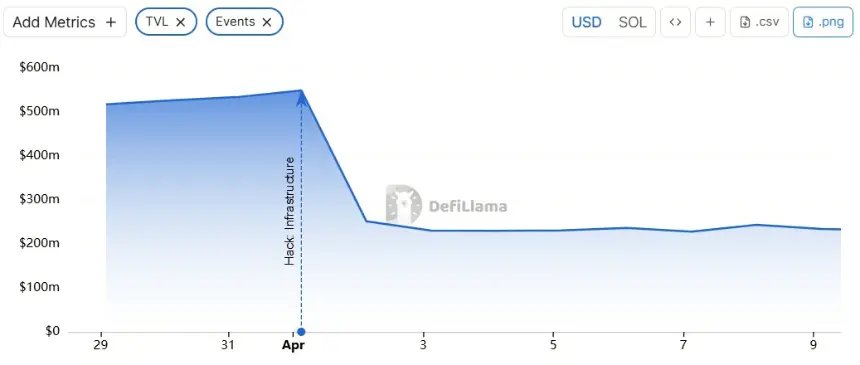
区块链取证公司 TRM Labs 将该事件描述为 2026 年迄今为止最大的 DeFi 黑客事件,也是 Solana 网络上的第二大漏洞。这次攻击可以追溯到三月中旬,涉及复杂的社会工程。黑客从 Tornado Cash 转移资金,部署了一种名为 CarbonVote (CVT) 的代币,并人为夸大其交易活动,以制造合法性的假象。 Drift 的预言机随后承认 CVT 为合法资产,允许攻击者将其用作抵押品、提高提款限额,并耗尽 USDC 等稳定币中的资金。
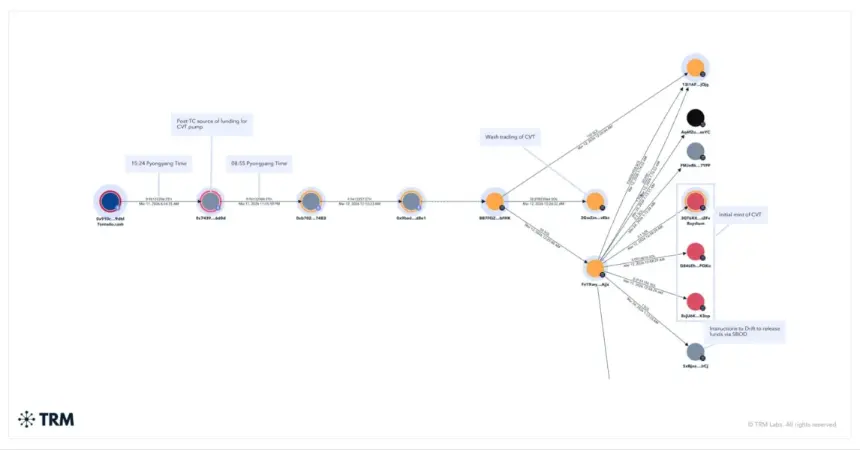
TRM 指出,随后洗钱的速度和攻击性超过了 Bybit 黑客事件。这与更广泛的评估一致,即朝鲜正在用长期渗透战略来补充大规模盗窃。其中包括让技术人员在技术和加密货币公司担任远程角色,以产生稳定的收入,联合国报告称这些收入用于资助该国的武器计划。
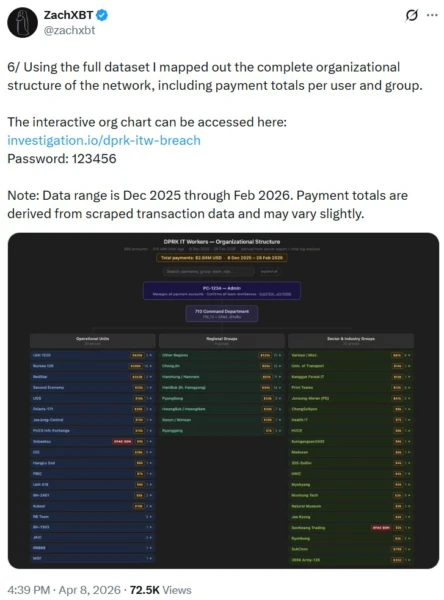
另一项调查显示,一个与朝鲜有联系的 IT 员工网络通过长期渗透产生了数百万美元的收入。他们冒充开发商,使用伪造的身份获得工作,通过共享系统进行支付,并将资金转换为法定货币。数据显示,该网络每月收入约为 100 万美元,自 11 月以来总计超过 350 万美元。
这些特工已经适应了绕过地理限制,通常使用远程访问物理上位于美国等国家/地区的计算机,而不是仅仅依赖 VPN。这使得他们的活动显得本地化且更加可信。
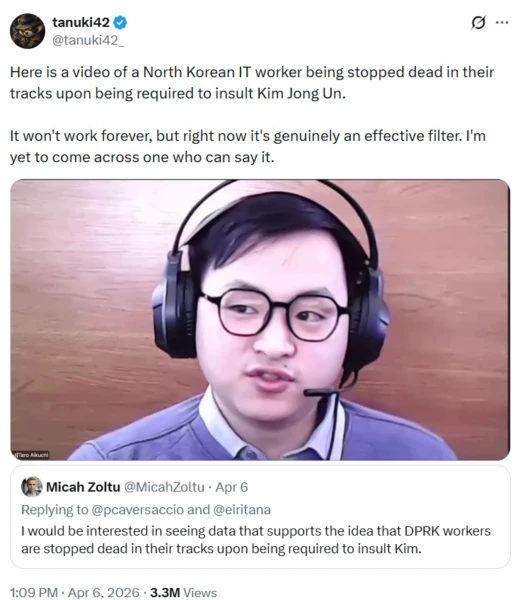
作为回应,加密货币和科技行业正在发展其防御措施。一种非正统的病毒式筛选方法已经出现:要求求职者在虚拟面试中侮辱朝鲜领导人金正恩。尽管迄今为止这种策略在识别可疑候选人方面已被证明是有效的,但安全研究人员警告说,这只是一个临时解决方案。
Drift 案例(攻击者进行直接的面对面接触)标志着重大转变。正如调查记者海纳·加西亚 (Heiner García) 在 2025 年调查中发现的那样,朝鲜特工变得越来越有创造力和厚颜无耻。该行业与这些资源充足、国家资助的参与者之间的猫鼠游戏正在加剧,除了简单的筛查问题之外,还需要更强大和创新的安全协议。