

北京时间4月13日上午,链上监控平台相继发出警报:以太坊网络上的Polkadot桥接资产出现异常增发。一场针对跨链基础设施Hyperbridge的攻击,导致10亿枚桥接版DOT被凭空铸造。
据安全公司CertiK分析,攻击者通过Hyperbridge的ISMP协议向以太坊侧的HandlerV1合约提交了一份经过精心构造的跨链请求,并配合一份历史上曾被系统接受过的真实MMR证明,成功绕过验证机制。
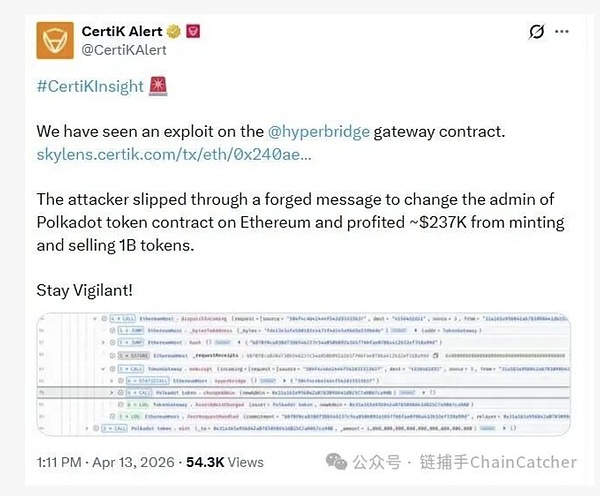
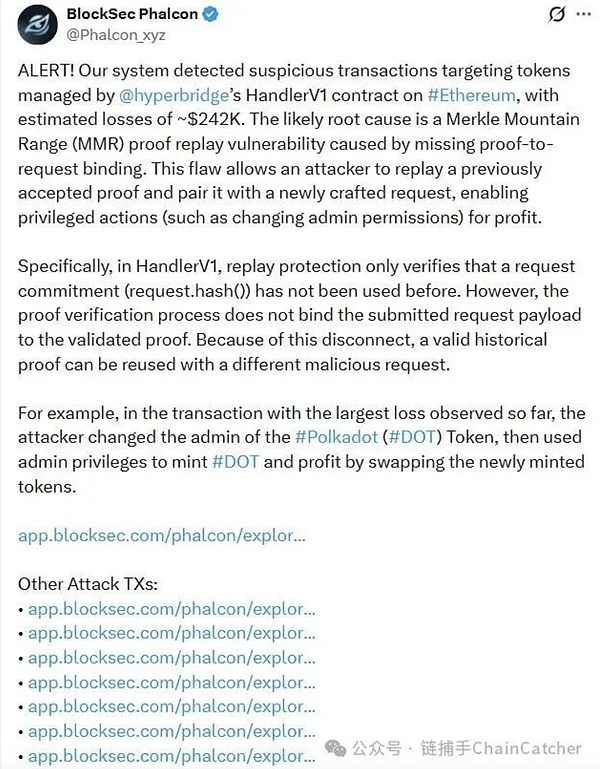
BlockSec Phalcon随后发布技术警报,将此次漏洞定性为MMR证明重放漏洞。据其分析,漏洞根源在于HandlerV1合约的重放保护仅验证请求哈希值是否曾被使用,但证明验证过程并未将提交的请求载荷与被验证的证明进行绑定。
这一逻辑断层使得攻击者得以重放一份历史有效证明,并将其与新构造的恶意请求配对,进而通过TokenGateway.onAccept()路径执行ChangeAssetAdmin操作,将以太坊上wrapped DOT合约的管理员和铸币权限转移至攻击者控制的地址。
链上数据显示,取得铸币权限后,攻击者铸造了10亿枚桥接版DOT,这一数量约为当时以太坊上该代币报告流通量(约35.6万枚)的2805倍。
随后,攻击者通过Odos Router和Uniswap V4流动性池将全部筹码兑换为约108.2个ETH,并转入攻击者外部账户,按当时价格计算获利约23.7万美元,整个攻击消耗的gas费用仅约0.74美元。
BlockSec Phalcon还提到,此前已有一次采用相同手法的攻击发生,针对的是MANTA和CERE代币,损失约1.2万美元。两次攻击合计总损失约24.2万美元。
事发后,韩国头部交易所Upbit和Bithumb相继宣布暂停DOT及AssetHub Polkadot网络的充提服务,以防范潜在的假存款风险。
Polkadot官方迅速回应称,该漏洞仅影响通过Hyperbridge跨链到以太坊上的DOT,不影响DOT在Polkadot生态中的资产,也不影响通过其他跨链桥转移的DOT。Polkadot及其平行链,以及原生DOT均保持安全,未受到影响。目前Hyperbridge已暂停运行,以便对该问题进行调查。
值得注意的是,尽管铸造规模达到惊人的10亿枚,实际损失却远低于理论数字。由于以太坊上wrapped DOT的链上流动性极为有限,10亿枚代币的集中抛售瞬间将wrapped DOT价格从1.22美元砸至0.00012831美元,跌幅高达99.98%,绝大部分代币无法有效变现。
据CoinMarketCap数据,原生DOT代币价格也受市场情绪短暂拖累,一度跌近5%。
此次事件暴露了跨链互操作层的潜在脆弱性。据悉,Hyperbridge由Polytope Labs开发,是Polkadot生态的跨链互操作项目,长期以密码学证明替代多重签名委员会为核心安全机制,定位为信任最小化的跨链基础设施。但此次事件表明,密码学证明机制本身完好并不足以保证安全,目标链侧Gateway合约的具体实现逻辑同样构成关键攻击面。
从更宏观的视角来看,此次事件是2026年以来DeFi安全形势持续严峻的一个缩影。今年以来已相继发生多起重大攻击事件。通过接管铸币权进行无限增发,并非新的攻击模式,但Hyperbridge因流动性极浅,损失反倒被意外压低。
据CertiK数据,仅3月单月就记录了46起安全事件,总损失约3980万美元,为2024年11月以来的单月最高纪录。攻击频率的上升,正在推动行业重新审视安全与监管的边界。