

Robinhood 用户被警告注意一种新的网络钓鱼攻击,该攻击利用 Gmail 的本机“点别名”功能以及 Robinhood 帐户创建过程中的缺陷来发送恶意电子邮件。 Robinhood 用户周日开始在社交媒体上报告来自该平台邮件服务器的电子邮件,警告无法识别的设备登录,该登录在“号召性用语”按钮中链接到网络钓鱼网站。 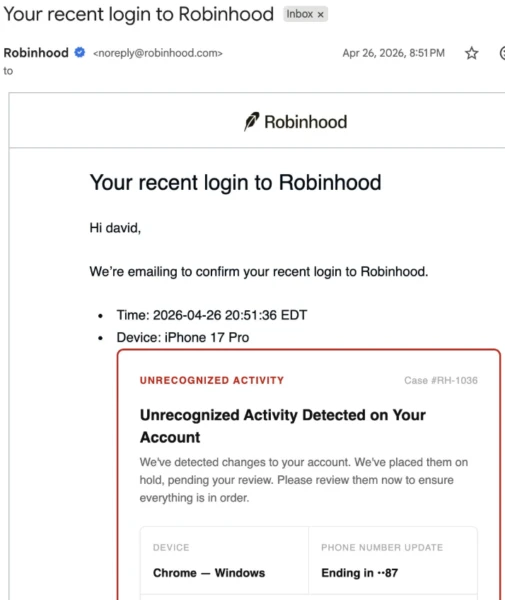 网络安全研究员兼科技首席执行官 Alex Eckelberry 表示,网络钓鱼活动不是黑客攻击的结果,而是利用了 Gmail 的原生特性,该特性会忽略电子邮件地址中的点,以及 Robinhood 帐户设置中的“几个可怕的漏洞”。此前,区块链安全公司 Hacken 本月早些时候报告称,网络钓鱼和社会工程攻击在 2026 年第一季度的加密攻击中占主导地位,造成了 3.06 亿美元的损失。
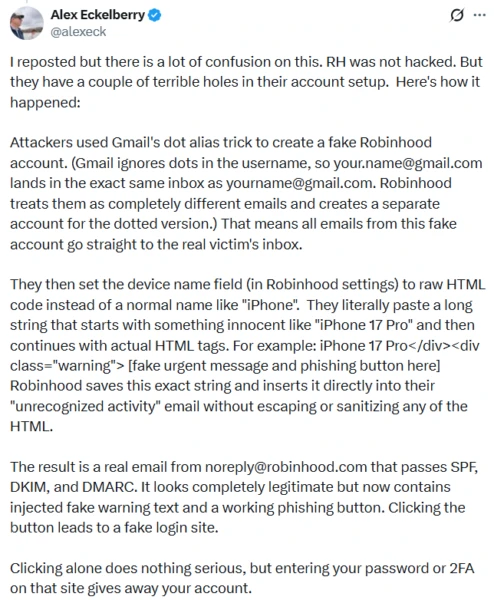 黑客创建了虚假的 Robinhood 帐户 Eckelberry 表示,该骗局依赖于欺诈者在 Robinhood 上创建帐户,并使用极其模仿目标电子邮件地址的电子邮件。例如,Robinhood 用户可能拥有一个电子邮件地址,例如“jane.smith@gmail.com”。诈骗者会创建一个新的 Robinhood 帐户,其中包含中间不带点的电子邮件,例如“janesmith@gmail.com”。虽然 Robinhood 会将它们视为完全独立的帐户,但 Gmail 会忽略电子邮件地址用户名部分中的点。这意味着诈骗者可能会提示 Robinhood 自动向其虚假帐户发送电子邮件,但会让这些电子邮件到达目标的收件箱。为了在创建新的 Robinhood 帐户时发送的自动电子邮件中获取网络钓鱼链接,诈骗者会将 HTML 指令添加到 Robinhood 上的可选“设备名称”字段中,Gmail 将其视为格式指令。
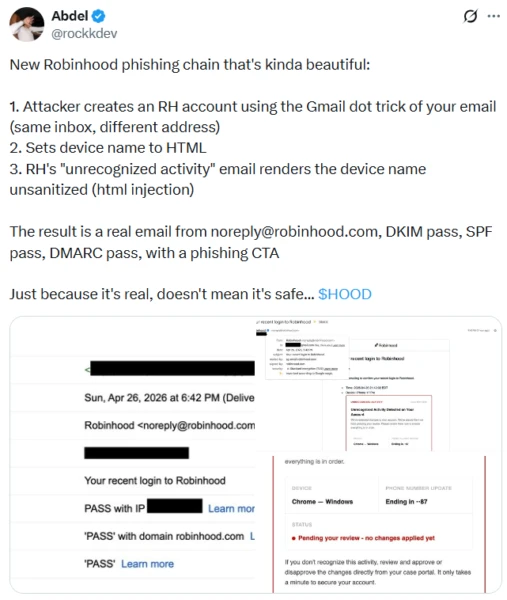 “结果是一封来自“noreply@robinhood.com”的真实电子邮件,通过了 SPF、DKIM 和 DMARC。它看起来完全合法,但现在包含注入的虚假警告文本和一个有效的网络钓鱼按钮。单击该按钮会导致虚假登录站点,”Eckelberry 说。 Eckelberry 表示,只有添加信息后,电子邮件才会变得危险。仅访问虚假登录网站不足以让黑客获得帐户访问权限,但输入密码等敏感信息可能会让不良行为者得逞。 Robinhood 在 X 上的支持帐户周一发布了一份声明,确认一些用户收到了一封来自“noreply@robinhood.com”的伪造电子邮件,主题为“您最近登录 Robinhood”,并将该问题归咎于“帐户创建流程”的利用。他们表示:“这种网络钓鱼尝试是通过滥用帐户创建流程而实现的。这并没有破坏我们的系统或客户帐户,个人信息和资金也没有受到影响。” “如果您收到这封电子邮件,请将其删除,并且不要点击任何可疑链接。如果您点击了可疑链接或对您的帐户有任何疑问,请直接在 Robinhood 应用程序或网站中与我们联系。”
网络安全研究员兼科技首席执行官 Alex Eckelberry 表示,网络钓鱼活动不是黑客攻击的结果,而是利用了 Gmail 的原生特性,该特性会忽略电子邮件地址中的点,以及 Robinhood 帐户设置中的“几个可怕的漏洞”。此前,区块链安全公司 Hacken 本月早些时候报告称,网络钓鱼和社会工程攻击在 2026 年第一季度的加密攻击中占主导地位,造成了 3.06 亿美元的损失。 黑客创建了虚假的 Robinhood 帐户 Eckelberry 表示,该骗局依赖于欺诈者在 Robinhood 上创建帐户,并使用极其模仿目标电子邮件地址的电子邮件。例如,Robinhood 用户可能拥有一个电子邮件地址,例如“jane.smith@gmail.com”。诈骗者会创建一个新的 Robinhood 帐户,其中包含中间不带点的电子邮件,例如“janesmith@gmail.com”。虽然 Robinhood 会将它们视为完全独立的帐户,但 Gmail 会忽略电子邮件地址用户名部分中的点。这意味着诈骗者可能会提示 Robinhood 自动向其虚假帐户发送电子邮件,但会让这些电子邮件到达目标的收件箱。为了在创建新的 Robinhood 帐户时发送的自动电子邮件中获取网络钓鱼链接,诈骗者会将 HTML 指令添加到 Robinhood 上的可选“设备名称”字段中,Gmail 将其视为格式指令。 “结果是一封来自“noreply@robinhood.com”的真实电子邮件,通过了 SPF、DKIM 和 DMARC。它看起来完全合法,但现在包含注入的虚假警告文本和一个有效的网络钓鱼按钮。单击该按钮会导致虚假登录站点,”Eckelberry 说。 Eckelberry 表示,只有添加信息后,电子邮件才会变得危险。仅访问虚假登录网站不足以让黑客获得帐户访问权限,但输入密码等敏感信息可能会让不良行为者得逞。 Robinhood 在 X 上的支持帐户周一发布了一份声明,确认一些用户收到了一封来自“noreply@robinhood.com”的伪造电子邮件,主题为“您最近登录 Robinhood”,并将该问题归咎于“帐户创建流程”的利用。他们表示:“这种网络钓鱼尝试是通过滥用帐户创建流程而实现的。这并没有破坏我们的系统或客户帐户,个人信息和资金也没有受到影响。” “如果您收到这封电子邮件,请将其删除,并且不要点击任何可疑链接。如果您点击了可疑链接或对您的帐户有任何疑问,请直接在 Robinhood 应用程序或网站中与我们联系。”