

跨链协议 ZetaChain 在上周日的一次针对性攻击中损失了约 334,000 美元,尽管此前已收到一份指出潜在漏洞的错误报告。根据周三发布的事后分析,该协议团队驳回了该报告,并将该问题归类为有意行为。
该事件导致以太坊、Arbitrum、Base 和 BSC 上的 9 笔交易从 ZetaChain 控制的钱包中流失资金,并促使对其漏洞赏金计划程序进行内部审查。该团队表示将重新评估如何处理提交的内容,特别是那些涉及链式攻击向量的提交,这些攻击向量单独来看可能是良性的,但结合起来就会变得危险。
消息披露后,社交媒体上出现了批评。一位用户在 X 上写道:“这个 bug 被报告了,但他们只是忽略了它。这就是 bug 赏金计划目前与这些协议的配合方式;它们激励协议、TVL 和用户余额的损失,而不是向研究人员支付发现和修复 bug 的费用。”
ZetaChain 确认用户资金没有受到影响。该攻击利用了跨链网关合约中的三个相互关联的设计缺陷:
- 网关允许任意跨链指令,没有任何限制。
- 在接收端,它会在任何合约上执行几乎任何命令,而阻止列表不足。
- 之前使用网关的钱包保留无限的代币支出权限。
通过链接这些缺陷,攻击者指示网关将代币从 ZetaChain 的钱包转移到他们自己的钱包中。 “这不是一次机会主义攻击,”ZetaChain 强调,并详细说明攻击者使用 Tornado Cash、自定义排水器合约和地址中毒提前几天进行了准备。
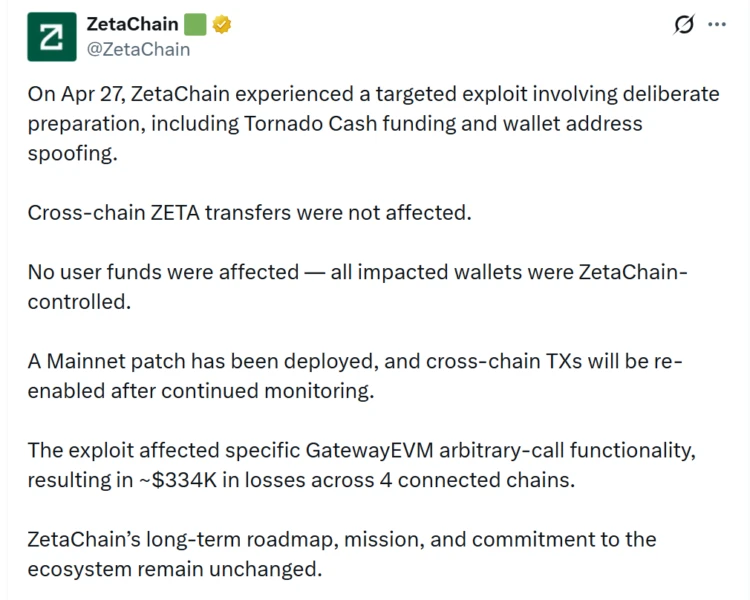
作为回应,ZetaChain 正在部署一个补丁,以永久禁用主网节点上的任意调用功能,并从其存款流程中删除无限制的代币批准,代之以精确金额的批准。
在相关进展中,风险投资公司 a16z 的一项新研究强调了人工智能驱动的漏洞利用日益复杂。研究人员发现,在没有指导的情况下,现成的 AI 代理仅能在 10% 的情况下成功地针对已知的 DeFi 漏洞产生有效的利用。然而,当提供常见攻击模式的结构化知识时,其成功率飙升至 70%,凸显了去中心化金融中不断升级的威胁形势。