

在接受 Cointelegraph 采访时,Cronje 认为许多项目已经不再是不可变的公共产品。 “我认为我们今天所拥有的,包括 Flying Tulip,不再是 DeFi。它不是去中心化金融。它不是不可变的代码,”Cronje 表示。 “这是经营营利性企业的团队。”他描述了从早期 DeFi 的不可变智能合约基础到依赖可升级合约、链外基础设施、操作控制和人工响应团队的新系统的转变。
继 4 月份发生重大 DeFi 漏洞之后,这一讨论变得更加紧迫,这将安全问题从智能合约审计推向了操作风险领域。涉及 Drift Protocol 和重新抵押平台 Kelp 等平台的事件预计分别造成约 2.8 亿美元和 2.93 亿美元的损失。
DeFi 风险不仅仅局限于智能合约
Cronje 强调,行业的重点仍然不成比例地放在智能合约审计上,而许多系统现在都包含可由开发人员更改或通过管理流程控制的元素。他告诉 Cointelegraph:“整个行业的焦点仍然集中在合同方面,而不是 TradFi 方面。”他指出,最近的攻击通常涉及“传统的 Web2 内容”,例如基础设施访问妥协和社会工程。
Curve Finance 和 Yield Basis 的创始人 Michael Egorov 也表达了同样的观点,他表示最近发生的事件凸显了与中心化和链下依赖相关的风险。 Egorov 告诉 Cointelegraph:“最近发生的 DeFi 漏洞绝大多数不是由于代码错误造成的。” “它们的发生是因为中心化风险——链外的单点故障。”他认为,在像最近的 rsETH 事件这样的案例中,核心 Aave、Kelp 和 LayerZero 智能合约并没有被黑客入侵;而是被黑客入侵了。妥协源于链下基础设施。熔断机制分裂了 DeFi 建设者
为了应对这些不断演变的威胁,Flying Tulip 最近实施了提款断路器,旨在在异常资金流出期间延迟或排队提款。克罗涅澄清说,该机制并不是为了永久阻止提款,而是为了创建一个关键的响应窗口。 “我们的断路器实际上并不是为了阻止或防止任何事情发生而设计的,”他解释道。 “这是为了让我们有时间做出反应。”该系统为团队提供了大约六小时的时间窗口,克罗涅建议,对于规模较小或地理位置分散的团队来说,这个时间范围可能需要更长。
但是,叶戈罗夫对此类紧急控制表示谨慎。 “断路器是由人类控制的,这意味着它们本身可能成为潜在的漏洞,”他警告说。他认为,如果这些控制措施授予签名者更改合同代码或阻止提款的权力,那么受损的签名者可能会将保护措施变成攻击媒介。 Egorov 表示:“DeFi 设计的目标应该是尽量减少而不是增加以人为中心的故障点。” “DeFi需要安全,安全来自去中心化。”
行业反应和弹性
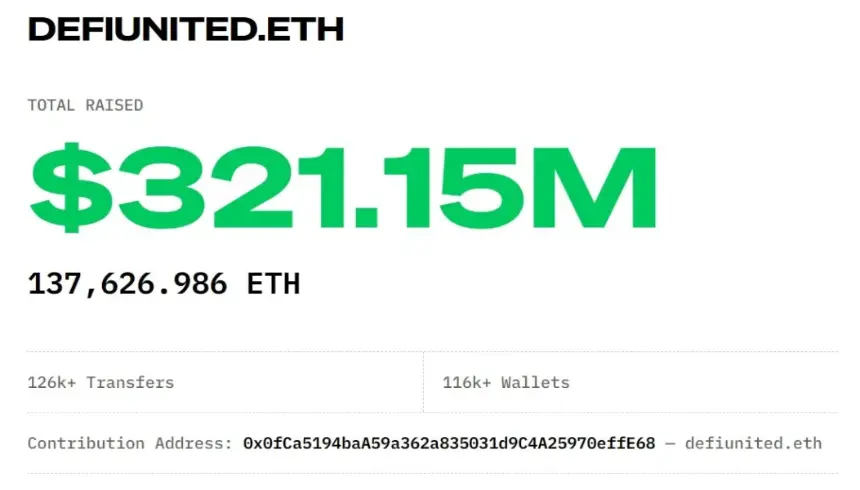
尽管面临挑战,一些分析师仍看到了韧性的迹象。渣打银行在最近的一份研究报告中将 Kelp 事件视为 DeFi“成长的烦恼”的一部分,而不是致命的缺陷。该银行指出,DeFi United 联盟筹集了超过 3 亿美元来覆盖受影响的用户,以及 Aave V4 和以太坊经济区等正在进行的结构升级,证明该行业正在发展更强大的防御措施。
Cronje 发起的辩论触及了 DeFi 内部的根本紧张关系:创建安全的用户保护系统与维护无需许可和去中心化的核心原则之间的平衡。随着协议采用更复杂、有时甚至是集中的控制来减轻新的风险,社区将继续努力解决去中心化金融本身的定义和未来。