周四晚,流动性提供商和做市商 TrustedVolumes 成为智能合约漏洞的受害者后,另一场价值数百万美元的攻击袭击了 DeFi 领域。
周四,1inch 流动性提供商和做市商之一的 DeFi 平台 TrustedVolumes 遭受了新的漏洞利用,导致该项目的多种资产损失了数百万美元。根据区块链安全公司 PeckShield 和 Blockaid 的报告,攻击者利用协议核心签名验证逻辑中的漏洞,绕过授权检查并伪造交易订单,窃取了约 600 万美元的 Wrapped Ethereum (WETH)、Wrapped Bitcoin (WBTC)、USDT 和 USDT。
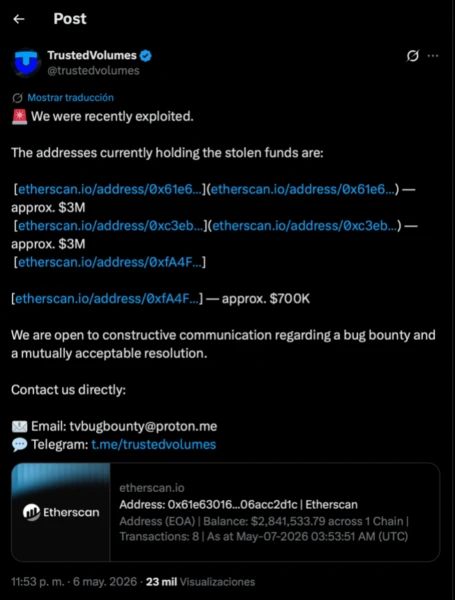
值得注意的是,黑客很快在去中心化交易所(DEX)上将所有资产兑换成 2.513 ETH,并将其分布在三个地址上。 TrustedVolumes 在 X 帖子中证实了这一事件,分享了当前持有被盗资金的地址,并将估计损失更新为大约 670 万美元。
该漏洞是 TrustedVolumes 控制的自定义 RFQ(报价请求)交换代理。加密货币研究员 Humphrey 解释说,“自定义 RFQ Swap Proxy 合约包含一个旨在管理‘授权订单签名者’白名单的功能。这种白名单机制在 DeFi 中很常见——只有白名单上的地址才能代表协议发出有效的交易指令。”不过,他指出“这个注册功能是公开的,没有任何权限修饰符。”
因此,攻击者利用了合约中的这个公共函数,将自己注册为授权订单签名者。 “由于任何外部地址都可以调用这个函数,这就相当于让每个人都能够复制保险箱的钥匙,”研究人员继续说道。
相同的黑客,不同的攻击
在线报告显示,攻击者与 2025 年 3 月造成价值 500 万美元的 1inch Fusion V1 结算合约漏洞的黑客是同一位黑客,TrustedVolumes 是该漏洞的主要受害者。 Humprey 强调,虽然两次攻击是同一个人实施的,但它们在技术层面上有显着不同。
根据该帖子,2025 漏洞涉及 1inch Fusion V1 结算合约中的低级 EVM 内存操作。当时,黑客“主动发起链上谈判”,提出返还被盗资产以获得白帽赏金。 DeFi平台接受了该提议,大部分资金已安全返还。现在,TrustedVolumes 确认其“愿意就错误赏金和双方都能接受的解决方案进行建设性沟通。”
去中心化交易聚合商 1inch 澄清称,这对其系统、基础设施或用户资金没有影响,并解释说“TrustedVolumes 作为流动性提供者独立运营,被整个行业的多个协议使用,并且并非 1inch 独有。”
DeFi 漏洞利用出现历史性激增
这次攻击是在过去一个月震动 DeFi 领域的一波漏洞利用浪潮之后发生的。上周,PeckShield 透露,加密货币领域 4 月份发生了 40 起重大黑客攻击,损失约 6.47 亿美元。该数字较 3 月份的 5,220 万美元环比 (MoM) 增长 1,140%。这也意味着 DeFi 领域的损失较 2026 年第一季度的 1.65 亿美元激增 292%。
值得注意的是,本月最严重的两起事件:Drift Protocol 的 2.85 亿美元漏洞和 KelpDAO 的 2.9 亿美元漏洞,占上个月资金损失的 91%。此外,它们现已跻身 2021 年以来的十大黑客之列。