
【金色财经编译】a16z crypto 作者 Rebecca Rettig 在最新报告《无需许可网络与金融诚信的兼容性:金融机构实务指南》中指出,金融机构完全可以在无需许可区块链上建设和交易,反洗钱、反恐怖融资及制裁合规担忧不应成为阻碍。
报告认为,许多银行、经纪自营商和资产管理机构转向许可制网络,是误以为自己必须如此。它们将“已知且经过核验的参与方”视为满足《银行保密法》及美国制裁法律的前提,但这一前提在法律和监管实践中并不存在。
传统金融机构加速布局无需许可网络
富兰克林邓普顿自 2021 年起将链上美国政府货币基金正式份额登记簿放在无需许可区块链上,并于 2025 年 2 月接入 Solana。贝莱德自 2024 年 3 月起在以太坊发行代币化货币市场基金份额。2025 年 1 月,阿波罗将多元化信贷基金代币化通道开放至六个无需许可网络。此后,几乎每周都有传统机构在无需许可网络部署产品的消息。
尽管如此,部分机构仍选择由把关者或联盟决定验证、使用和参与权限的许可制网络。报告称,这一选择并非源于法律强制,而是对合规要求的误读。
金融诚信要求基于风险,而非零风险
BSA 要求金融机构对风险拥有合理控制并采取缓释措施,但不要求彻底消除风险。AML/CFT 计划应聚焦发现、记录和威慑非法金融活动,关键在于“经过合理设计”的流程,能够识别、衡量、监测和控制风险。
FinCEN 在 2020 年 8 月执法声明中表示,BSA 执法不是“抓小辫子”的游戏。财政部去风险化报告也指出,巨额罚款通常伴随整个 AML/CFT 计划崩塌,而非基于风险方法产生的有限瑕疵。制裁制度同样遵循基于风险逻辑,OFAC 合规承诺框架强调管理层承诺、风险评估、内部控制、测试与审计、培训,并根据机构规模、产品、客户和地域调整执法预期。
网络层无意接触不等于制裁违规
报告建议,金融机构应把使用无需许可网络理解为使用基础设施,就像使用公共互联网和电话网络。机构无法选择处理其交易的验证者,也无法在交易前后得知验证者身份,费用由协议规则统一确定。
与受制裁司法管辖区的验证者或其他网络参与者发生无意、不知情交互,并非制裁法律意欲规制的活动类型。美国金融机构的数据包途经受制裁司法管辖区基础设施,不会因此被认定为违反制裁;同样的中立、协议中介式传输分析,应适用于无需许可网络共识层。
2025 年 11 月,OCC 第 1186 号解释函确认,银行可以在区块链网络上支付网络费用,并持有支付费用所需的加密资产。该结论延续 2021 年 1 月第 1174 号解释函,其中 OCC 认定银行可通过充当节点验证、存储和记录支付交易。相关函件未区分许可制与无需许可网络。
隐私与合规可以兼容
机构另一项顾虑是隐私:银行能否在公共账本上交易,而不暴露客户头寸、交易对手和策略?报告认为,金融诚信所需信息更窄,即必要信息能被机构、交易对手和监管者核验。
密码学进步使机构能够在不公开佐证数据的情况下,证明交易对手不在 SDN 名单、储备超过负债等合规命题。来源证明可证明资产从未来自已识别非法集合;机密转账可加密金额与余额,同时保留审查查看密钥。地址轮换、账户抽象、分层托管及旅行规则消息协议已投入生产,带审计密钥的机密转账、未受制裁证明和来源证明仍在试点或研究。Privacy Cash 等隐私协议已在以太坊和 Solana 上探索零知识证明应用。
九项控制框架与 GENIUS 法案方向一致
报告提出适配无需许可网络活动的金融诚信计划九项要素:交易层控制适用于客户和交易对手,网络层控制应对基础设施本身。这些控制不要求验证者身份识别、不与协议签署服务级别协议,也不要求向把关者申请会员资格。
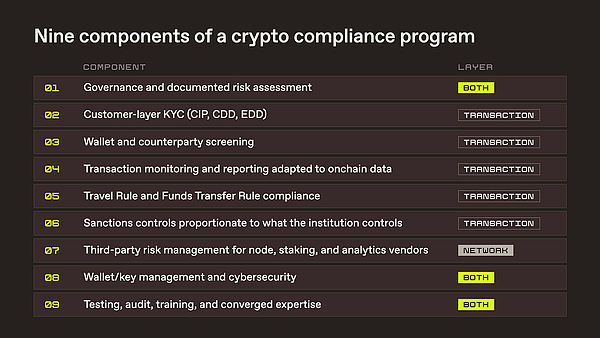
该框架与美国《GENIUS 法案》方向一致:AML/CFT 和制裁控制落在应用层,由掌握客户信息、控制资产的受监管实体运营。获准支付稳定币发行方须证明设有 AML 和制裁合规计划,并具备执行冻结或销毁未偿稳定币合法命令的技术能力,义务指向发行方,而非稳定币流通的无需许可网络。
回避开放网络不是金融诚信策略
报告总结称,一代人之前,受监管金融机构已面对开放、全球化、任何人都可加入的互联网,并把控制措施建在应用层。如今,同样路径可为无需许可网络所用。回避无需许可网络不是金融诚信策略,而是放弃美国机构一直扮演的角色。无论美国机构是否参与,以美元计价的链上活动都已在发生并将继续,金融执法影响力有赖于对资金流动的观察。
来源:a16z crypto;作者:Rebecca Rettig;翻译:善欧巴,金色财经。