

伦敦/线上——9月24日 Bitget 遭黑客攻击后,围绕去中心化跨链协议是否应拦截被盗加密货币的争论再次升温。THORChain 拒绝干预,而 NEAR Intents 则采取相反立场。
Bitget 遭攻击后,3.875亿美元被盗资金开始跨链转移,其中部分流向 THORChain。Bitget CEO Gracy Chen 公开呼吁该平台拒绝为与攻击者关联的地址提供服务。“行业正在看着,”她说。
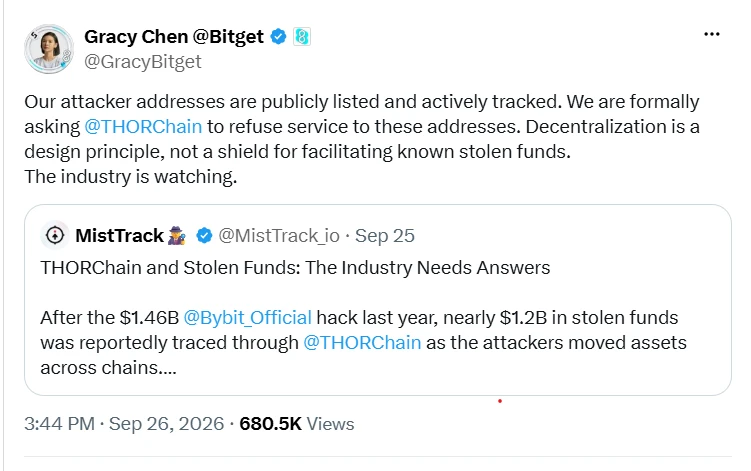
Bitget CEO 主张 THORChain 应拒绝服务。来源:Gracy Chen
THORChain 拒绝了这一要求。这一拒绝引发了激烈辩论:一方认为协议有道义义务阻止被盗资金,另一方则将去中心化、无需许可技术的赛博朋克理想视为神圣不可侵犯。THORChain 此前曾允许 Bybit 黑客通过该协议转移12亿美元,已表明立场。
开发者 Boone Wheeler 对 Magazine 表示:“真正无需许可的协议在遇到已知被盗资金时无能为力——它对资金来源是盲目的。如果 THORChain 能够阻止特定被盗资金,它就不再是无需许可的。”
批评者认为,THORChain 在5月并不那么理想主义。当时,攻击者利用漏洞从一个金库盗走超过1000万美元,自动化系统触发后,验证者投票停止该链。
THORChain 在5月因安全事件停止链运行。来源:THORChain
NEAR Intents 选择干预
跨链交易竞争对手 NEAR Intents 采取了相反做法,介入阻止与黑客相关的资金。其自动化安全层 SHIELD 识别出与 Bitget 事件相关的超过5000万美元尝试流动,并在执行过程中拦截了50.3万美元。NEAR 表示,另有16.6万美元通过。
NEAR 还放弃了其在 Bitget 恢复赏金中的份额。总经理 Alex Shevchenko 对 Magazine 表示:“NEAR Protocol 是无需许可的:任何人都可以在其上构建、交易并成为验证者……没有人需要许可才能在 NEAR Protocol 上持有或转移资产或部署合约。但是,这并不意味着 NEAR 上构建的每个应用都必须处理每一个请求。”
NEAR Intents 此后因干预而受到猛烈抨击,批评者认为这表明它并非无需许可或去中心化。这可能使其面临应更广泛行使控制权的主张。但由于 SHIELD 是自动化的,加密律师 Yuriy Brisov 认为,它仍可能落在去中心化协议所获得的保护范围内。“没有合规团队,没有人坐在那里手动控制操作。这是一个智能解决方案,这也是我们向所有 DeFi 公司推荐的,”他说。
无需许可不等于中立
Bitget 的 Chen 对 Magazine 表示,尽管她理解协议有“不同的架构、治理模型和技术能力”,但无需许可基础设施与“协助已知被盗资金流动”之间存在重要区别。她提到 NEAR Intents 的行动,并说:“我们感谢这一回应,并将对这些资产遵循适当的法律和恢复流程。”
Chen 补充说,Bitget 希望了解“当被盗资产被识别时,在技术和治理层面可能做到什么”,以及行业能否共同找到可行方法:“无需许可基础设施不一定意味着不能存在检测和响应已知非法流动的机制。”
令 THORChain 论点更复杂的是,它已表明若愿意,可以在紧急情况下干预。THORChain 对5月漏洞的事后分析称,当偿付能力检查检测到资不抵债事件时,协议会自动暂停活动,节点运营者随后可使用更广泛的紧急控制暂停交易、签名和其他网络活动。Wheeler 表示,THORChain 节点对无需许可理想有“坚定共识”,并且“暂停仅用于协议存在活跃问题或故障时”。他补充说,“没有功能来筛选单个地址或交易”。这是设计选择,因为该系统“被有意设计为真正无需许可”。
NEAR Intents 提供对比模式
当 THORChain 处于影子超级程序员一端时,NEAR 团队占据中间地带。NEAR 有 Bitwise 的新 ETF,以及不同的理念和方法。Shevchenko 表示,NEAR Intents 旨在实现开放参与,但拥有自己的金融诚信措施,SHIELD 被构建用于“自动对支持的流动应用针对性控制”。在这起事件中,SHIELD 使用了公共链上数据、内部反洗钱数据库的信号,以及第三方情报提供商的信息,例如 NEAR Intents 风险与合规文档中列出的那些。
“SHIELD 不仅保护 NEAR Intents,也保护它所服务的整个跨链生态,”Shevchenko 说。“每一次重大黑客攻击都会从链上经济中抽走资本和活动,因此筛查被盗资金并限制洗钱有助于保护更广泛区块链经济的完整性。”
根据报告,基于 AI 的 SHIELD 还识别了周四一起涉及380万美元 Omni 存取款交互漏洞的可疑行为,并暂停了活动。
Chen 表示,当被盗资金能够被可靠识别时,生态参与者“应在技术和法律可能的情况下合作”。这可能意味着追踪和信息共享、拒绝交易、在基础设施允许时冻结资产,或“通过适当的法律和执法流程支持恢复”。
划定界限的代价
自由意志主义者、赛博朋克、Dash 业务与发展负责人 Joël Valenzuela 认为,无需许可就是无需许可。“坦率地说,无需许可协议在识别出被盗资金时不应在任何地方划线,因为只要能够这样做,它们就是需要许可的,”他说。他表示,尽管看着被盗资金自由流动令人痛苦,但介入并阻止这种流动的能力“打开了潘多拉魔盒”,并“最终会让针对无辜者的各种审查发生”。他说,中心化交易所应该加强安全协议:“托管数十亿美元的高级别交易所需要更加认真地对待安全。最终,DEX 才是前进方向。”
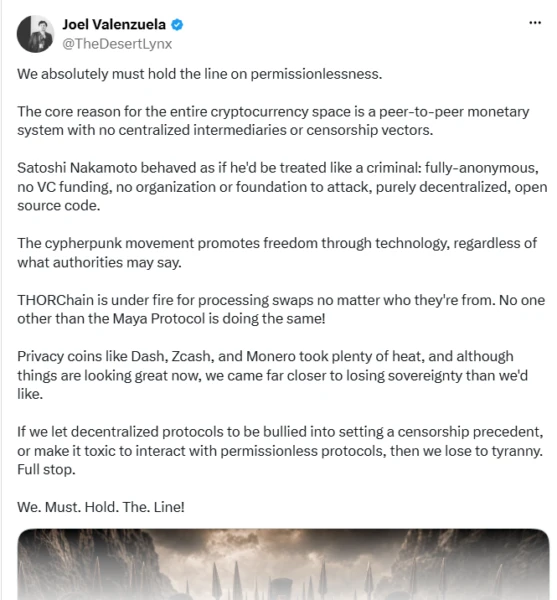
Valenzuela 主张必须坚守无需许可底线。来源:Joël Valenzuela
Bitwise Europe 高级研究助理 Max Shannon 表示,像 THORChain 和 NEAR 这样仍处于形成期的协议必须赢得信任,拒绝洗钱黑客收益是“合理立场”。他认为,THORChain 的行动可能导致更多洗钱流从 NEAR Intents 转向 THORChain。
Shannon 说,“不惜一切代价的可信中立”是一种“赛博朋克理想”,仍被一小部分加密用户和建设者拥护。“他们很少问它为什么有价值、何时有价值,或代价是什么,”他说。“这是 NEAR Intents 和 THORChain 的核心区别。”