

根据一份基于该公司内部案例的报告,区块链分析公司 AMLBot 在 2025 年调查的加密货币事件中,约有三分之二是由社会工程而非技术漏洞驱动的。
AMLBot 表示,去年审查的事件中有 65% 涉及访问和响应失败,例如设备受损、验证薄弱和检测延迟,而不是区块链或智能合约中的漏洞。
根据周三与 Cointelegraph 分享的一份报告,该公司表示,其分析基于约 2,500 项内部调查,不应被解读为全行业范围内的加密货币犯罪衡量标准。
主要攻击媒介包括通过聊天诈骗、冒充诈骗以及涉及社交操纵的其他投资和网络钓鱼诈骗来入侵设备。
加密网络钓鱼攻击是不需要黑客代码的社会工程方案。相反,攻击者会共享欺诈链接来窃取受害者的敏感信息,例如加密钱包的私钥。
研究结果表明,如果诈骗者可以直接针对人员来绕过防护措施,那么协议级别的安全改进可能不足以保护用户。
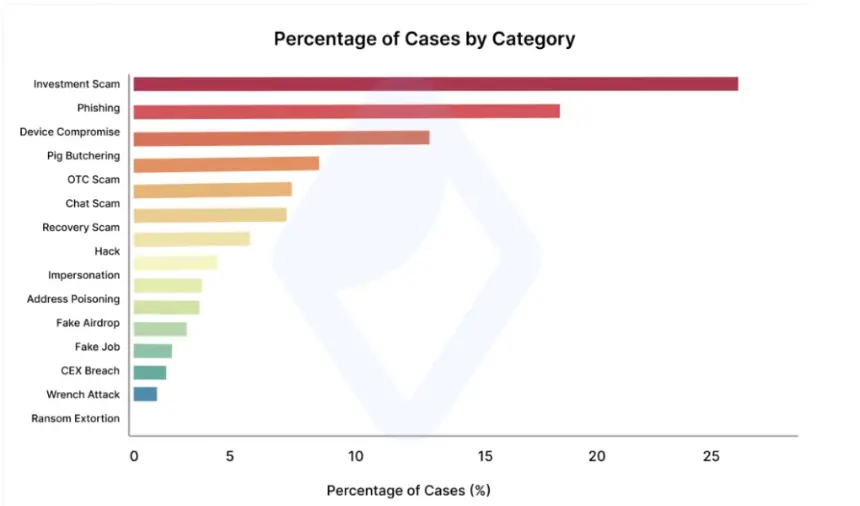
投资诈骗和网络钓鱼案件数量
投资诈骗在案件中所占比例最大 (25%),其次是网络钓鱼攻击 (18%) 和设备泄露 (13%),从案件频率来看,它们是最具破坏性的攻击类别。
生猪屠宰诈骗占 8%,场外 (OTC) 欺诈占 8%,基于聊天的冒充占 7%,共同构成了第二层最常见的攻击。
冒充行为导致近期损失达 900 万美元
AMLBot 在过去三个月中追踪到至少 900 万美元的被盗数字资产是由于与冒充相关的攻击而造成的。
AMLBot 首席执行官 Slava Demchuk 告诉 Cointelegraph,假冒是社会工程诈骗中最具破坏性的攻击媒介。他说:“攻击者继续通过无情的字谜游戏来利用和欺骗受害者,冒充可信实体。” “有时他们是交易所支持团队、投资合作伙伴、项目经理或代表。”
Demchuk 敦促用户不要共享私钥或恢复短语,并警惕涉及资金转账或钱包访问的紧急请求,他说这是社会工程诈骗的常见切入点。
为了防止冒充攻击,Demchuk 敦促加密货币投资者不要分享他们的私钥和恢复短语。
他还建议投资者忽略“涉及钱包访问资金转移的紧急请求”,这通常是社会工程诈骗的第一个接触点。
CertiK 报告 1 月份加密货币损失激增
根据加密安全公司 CertiK 的数据,加密诈骗在 1 月份有所增加,诈骗者窃取了 3.7 亿美元,这是 11 个月来的最高月度数字。
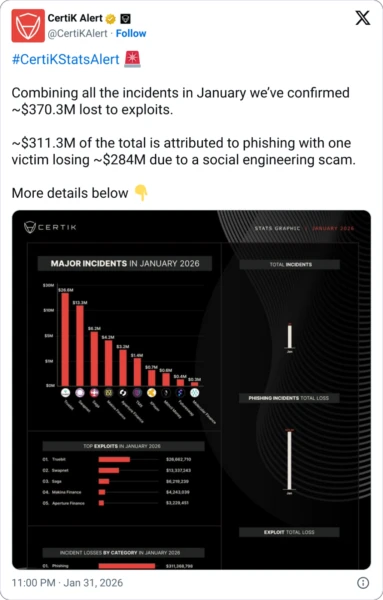
总价值中的 3.11 亿美元归因于网络钓鱼诈骗,其中一个破坏性特别大的社会工程诈骗造成一名受害者损失约 2.84 亿美元。