

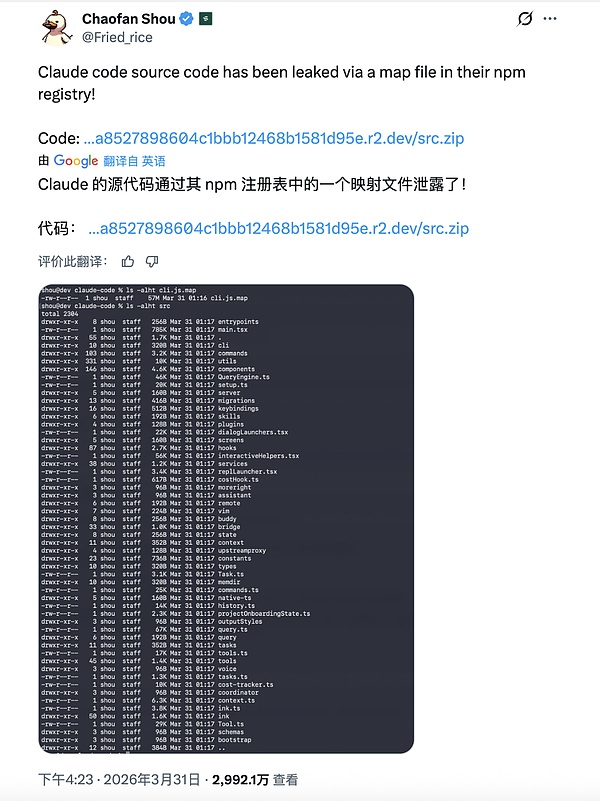
Claude Code的源代码遭遇大规模泄露。近两千份文件、超过五十万行TypeScript代码被暴露在公开网络上,这被认为是AI头部公司中规模最大的源码意外公开事件之一。
率先发现并公开披露这一漏洞的,是开发者Chaofan Shou(寿超璠)。
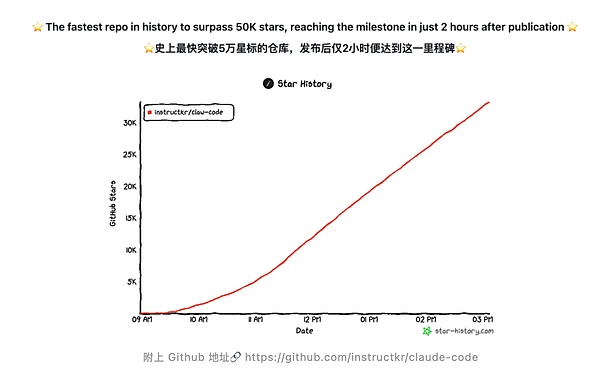
开发者@realsigridjin迅速将泄露的源码备份至GitHub,仓库名为“instructkr/claude-code”,标注为“Claude Code Snapshot for Research”。该仓库上线仅两小时,stars数量便突破五万,创下GitHub有史以来最快达成这一里程碑的纪录。
此次事件的起因是Anthropic在一次Claude Code版本发布中,误将source map调试文件一并打包并发布到公开的软件包仓库。该文件暴露了原始源码归档的位置,导致外界可以访问并下载Anthropic云端存储中的源码压缩包。
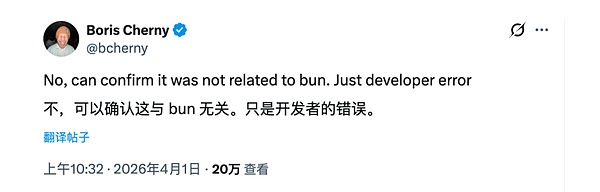
Anthropic官方随后回应称,此次事件属于“打包环节的人为失误”,并非安全入侵,强调没有任何用户数据或凭证遭到泄露。Claude Code之父Boris Cherny也在社交平台上确认这只是“开发者的操作失误”。
值得一提的是,发现这次泄露的Chaofan Shou,是一位履历亮眼的华人安全研究员。据其LinkedIn资料显示,他于2019年进入加州大学圣塔芭芭拉分校攻读计算机科学本科,仅用约2年时间便以满绩点4.0的成绩提前毕业,并在学历备注中调侃“too easy”。
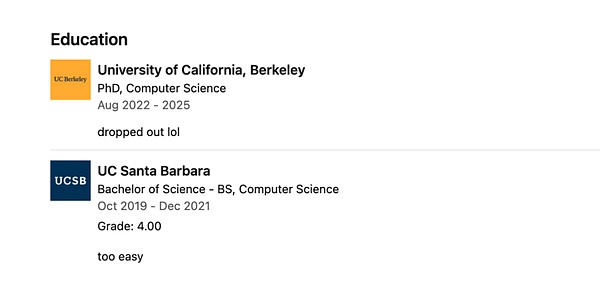
本科毕业后,他进入加州大学伯克利分校攻读计算机科学博士,但后来选择退学创业,并在LinkedIn上备注“dropped out lol”。他曾在Salesforce担任安全工程师,之后加入Veridise主导智能合约自动化测试工具的研发。
2023年,他联合创办了Web3安全与高频交易公司Fuzzland并担任CTO,该公司后被Solayer收购。他目前是Solayer的全职软件工程师,却在自己的职位描述中自嘲为“full-time larping on twitter”(全职在推特上演戏)。
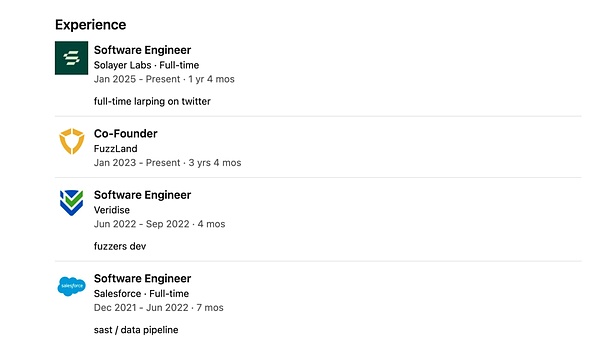
在学术层面,他在Google Scholar的总引用量达224次。在漏洞赏金领域,他自2016年便活跃其中,披露过的漏洞覆盖多个知名平台,累计获得漏洞赏金约190万美元。
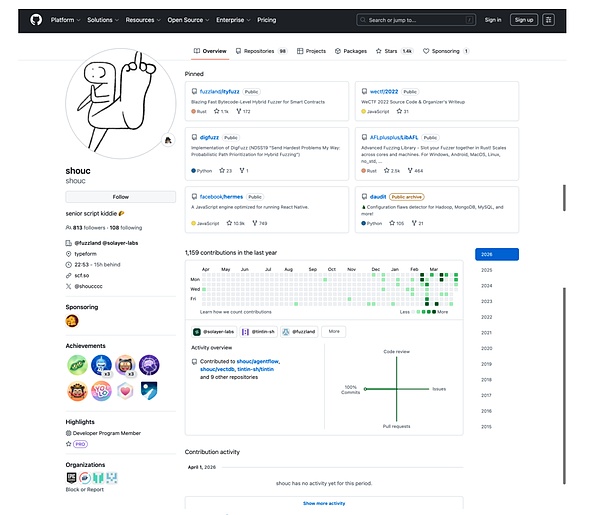
有趣的是,这位技术精湛的研究员在GitHub主页上自称“senior script kiddie”(高级脚本小子)。“script kiddie”在黑客文化中常用来指代那些不懂原理、只会使用现成工具的技术门外汉。他将这个自嘲的称呼放在主页显眼位置,颇具调侃意味。
正是这位自称“门外汉”的华人程序员,凭借职业习惯的敏锐,在一次看似随意的技术检查中,揭开了Anthropic自诩为“最在乎安全的AI公司”的面纱,让五十万行核心代码暴露在公众视野之下。