

4月2日,Solana生态去中心化衍生品协议Drift Protocol遭遇重大安全事件,链上数据显示损失超过2.85亿美元。项目方随后在社交平台确认攻击发生,并暂停协议存取功能,强调“这不是愚人节玩笑”。此次事件或成为Solana生态史上第二大DeFi攻击,引发行业对权限安全与“监守自盗”可能性的广泛讨论。
一、事件进展:攻击涉及多资金池,资产已被转换为ETH
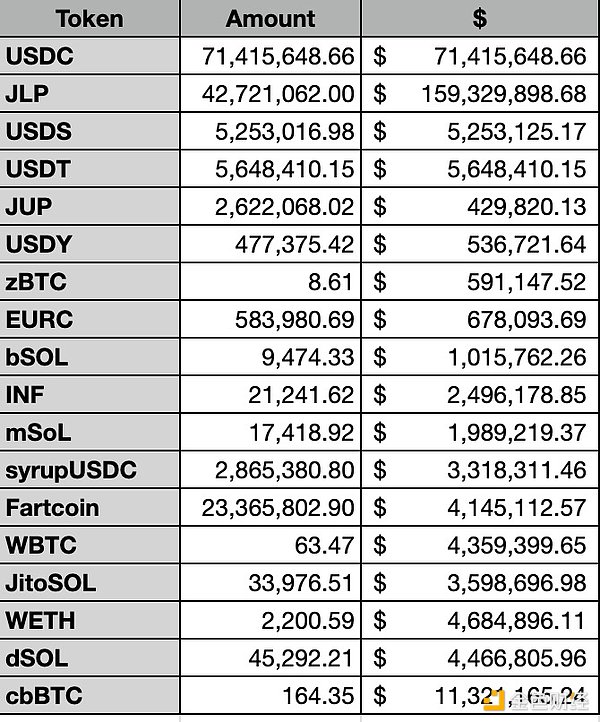
美东时间4月1日,Drift Protocol遭受黑客攻击,核心被盗资产包括约4170万枚JLP代币(价值约1.556亿美元)以及USDC、SOL、cbBTC、wBTC等多种资产。链上监控平台PeckShield发出警报,显示Drift主金库地址向新创建钱包HkGz4K进行大规模转账。
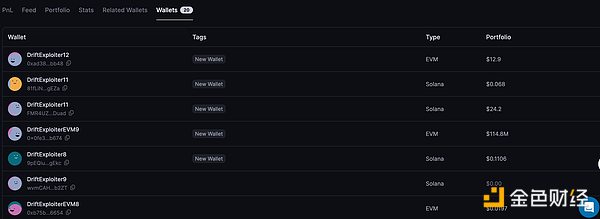
据余烬监测,被盗的2.85亿美元资产已被黑客转换为约12.9万枚ETH(价值约2.78亿美元)。这些资产通过多种方式卖出并跨链至以太坊。慢雾安全团队指出,目前被盗资金已基本集中至多个以太坊地址,总计约105,969 ETH(约2.26亿美元)。
二、攻击解读:权限漏洞与“监守自盗”疑点浮现
分析指出,此次攻击是精心策划的权限入侵与价格操纵组合攻击。黑客窃取管理员权限后,通过伪造代币和操纵预言机,突破了协议提现限额,洗劫了金库。
慢雾创始人余弦分析称,攻击发生前一周,Drift将多签机制调整为“2/5”(1个旧签名者+4个新签名者),且未设置时间锁(timelock)。攻击者随后获取管理员权限,伪造CVT代币、操纵预言机、关闭安全机制,并从资金池中转移资产。
Chaos Labs联合创始人Omer Goldberg进一步指出,新多签由原多签中的一位签名者创建,但该签名者未将自己加入新名单。攻击同时在旧多签中发起提案,将管理员权限移交至新钱包。新多签阈值为2/5,无时间锁,导致交易在提案与联署后立即执行。
结合链上证据、团队行为与资金流向,社区中“监守自盗”的讨论热度颇高。疑点包括:权限结构调整过于“便利”、攻击手法高度贴合内部逻辑、团队反应异常冷静,以及资金流向清晰且未流入易冻结的中心化交易所。
三、相关方与社区反应
Jupiter官方表示,其平台未受事件影响,JLP资产“完全由底层资产支持”,并向Drift团队及受影响用户表达关切。Unitas Protocol、Meteora等协议也纷纷声明未受牵连。
加密社区用户对此事件反应强烈。X平台用户@hzkj99评论称:“凡是涉及资金的,任何时候安全都是第一要务。”用户@lanhubiji指出此次损失约2.7亿美元级别,是2026年迄今最大DeFi攻击事件之一。用户@EnHeng456则感慨:“熊市里存钱真的要小心再小心……你都很难分清是黑客攻击还是监守自盗。”
四、事件影响:重创生态信心,或加速DeFi安全变革
此次攻击暴露了DeFi项目在多签权限管理与预言机安全上的致命缺陷。对Drift Protocol而言,除非追回巨款或有巨头接盘,否则可能面临清算破产。对Solana生态而言,短期信心受挫、资金可能外流,长期或将倒逼安全升级。
行业观察认为,此次事件可能成为DeFi发展的一个分水岭,“权限安全大于代码安全”成为铁律,行业信任成本上升,未来DeFi或朝着更合规、透明与安全治理集中的方向演进。