编者按:代码无懈可击,但防线全面失守。DeFi安全的主战场正从代码逻辑转向治理与授权层面。Drift事件揭示了传统审计范式的致命盲区,一个AI原生安全时代正加速到来。
日期:2026年4月2日
地点:Palo Alto · Blue Bottle Coffee
涉及协议:Drift Protocol (Solana)
报告来源:fenz AI Security
2026年4月2日早晨,University Ave表面宁静,背后暗流涌动。硅谷资深投资人Alan Walker,与前Anthropic安全负责人Kai、fenz AI创始人Dr. R在帕洛阿尔托的咖啡馆内,对刚刚发生的惊天事件进行了深度复盘。
一、12分钟,2.85亿美元:究竟发生了什么?
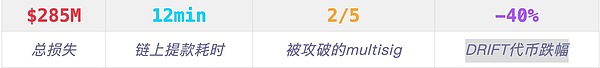
Alan Walker:昨天是愚人节,我最初以为Drift在开玩笑。直到看到链上数据——12分钟,31笔交易,2.85亿美元消失。我持有的LP头寸直接蒸发了一半。Dr. R,从第一性原理看,这次攻击的性质是什么?
Dr.R · Fenz AI:结论非常清晰:这不是一次代码漏洞攻击,一行代码都未被利用。攻击路径分三步:首先,攻击者花费三周伪造名为CVT的假资产,并通过wash trading骗过预言机;其次,通过社会工程学获得多签钱包中2位签名者的预签名交易;最后,利用Solana的Durable Nonce机制将这些签名“冷藏”,在4月1日精准引爆。整个攻击准备期9天,执行仅12分钟。这是一次治理控制面(governance control plane)的系统性崩溃,而非智能合约漏洞。
Kai · 前ANTHROPIC安全负责人:这触及了安全的核心框架:“授权面 vs 执行面”。传统审计只审执行面(代码逻辑),而这次攻击在授权面完成——攻击者拿到了合法签名,执行面一切正常,链上监控系统完全失效。
二、2/5多签:用500美元撬动5.5亿美元的杠杆
Alan Walker:2/5多签管理着5.5亿美元总锁仓价值,这个设计本身是错的吗?
Dr.R · Fenz AI:从第一性原理看,安全阈值的设计必须与攻击成本对等。2/5多签意味着只需攻破2个人即可控制整个协议,攻击成本可能仅是几个月的社工和钓鱼,与管理的巨额资产完全不成比例。行业最佳实践是4/7多签加上24-48小时的时间锁。但Drift在迁移多签后,时间锁为零,签名即执行。
Kai:更反常的是多签迁移本身。3月27日,Drift将安全委员会更换为一个全新的2/5配置,5名签名者中有4个是全新地址。对于一个管理数亿美元、运营多年的协议,这是极其异常的信号。迁移发生后仅5天便遭攻击,这个时间窗口必须被严肃审视。
三、Durable Nonce:Solana上的“定时炸弹”
Alan Walker:Durable Nonce是如何变成武器的?
Dr.R · Fenz AI:简单类比:普通交易像一张注明“今天”的支票,过期作废;Durable Nonce则像一张没有到期日的签名授权书,可以今天签署,一个月后兑现。攻击者在9天前获得签名,链上毫无痕迹,直到执行时刻才引爆。这导致所有实时监控系统失效。
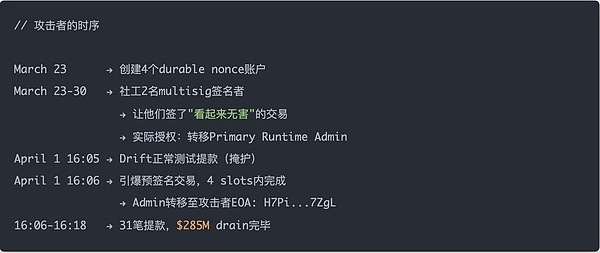
Kai:这在AI安全领域对应“延迟授权攻击”概念——授权与执行的时间点被刻意分离,使所有监控都在错误的时间点检测。在高权限系统设计中,授权链必须是连续可验证的,不能提前“冷存”。
四、传统审计的死角:代码完美,人却沦陷
Alan Walker:Drift通过了Trail of Bits和ClawSecure等顶级审计,审计还有什么用?
Dr.R · Fenz AI:这是行业的重大认知误区。传统代码审计的范围仅限于智能合约逻辑和代码漏洞。审计机构很专业,在其职责范围内,Drift的代码确实是安全的。但本次攻击发生在所有传统审计的Scope之外:
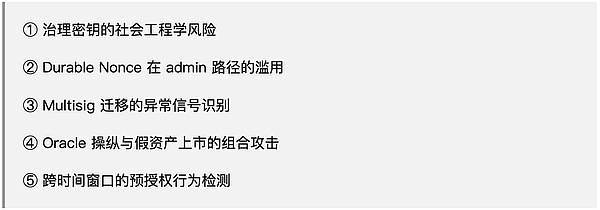
这些都是攻击面分析,而非代码审计。正如Chaos Labs的Omer Goldberg所说:“攻击者拥有了上帝般的控制权。”这种控制权并非来自代码漏洞,而是源于管理员密钥权限范围的设计本身——市场创建、预言机分配、风险参数、提款上限、熔断机制全部集中于一把钥匙,这是灾难性的架构决策。
Kai:这好比AI安全中的“模型级安全”与“系统级安全”。代码审计是模型级,治理架构安全是系统级。目前整个DeFi行业在系统级安全上几乎是裸奔的。
五、AI原生审计:不仅是更快的扫描,更是新的安全范式
Alan Walker:那么,什么是真正的AI原生审计?
Dr.R · Fenz AI:绝非仅仅用LLM扫描代码。我们在fenz AI构建的体系分为三层:
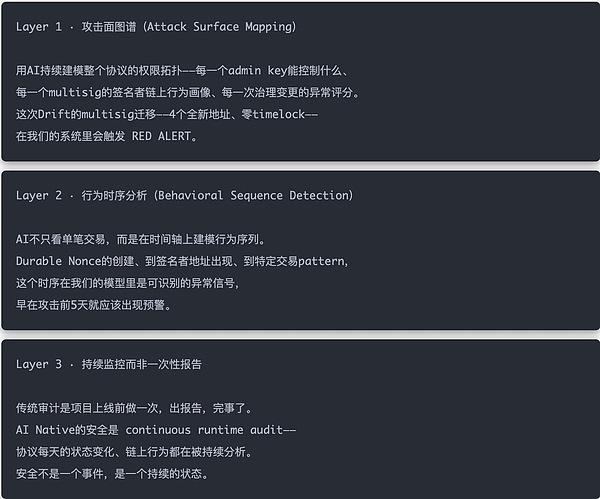
Kai:Dr. R提到的第二层让我想到“异常链检测”。单个行为无害,但将多个行为串联起来,就能揭示完整的攻击意图。这是AI相对人工审计的核心优势:人可以审代码,但无法持续跟踪数十万笔交易中的行为序列异常。这不是速度的提升,而是认知维度的扩展。
六、国家级攻击者的阴影:当APT组织进入DeFi
Alan Walker:报告提到朝鲜黑客的归因,可信吗?
Dr.R · Fenz AI:Elliptic的归因基于几个关键特征:预谋性的钱包分层准备、特定的跨链洗钱模式、以及网络层面的信号。其作案手法与2025年已被确认为朝鲜 Lazarus 集团所为的Bybit 14亿美元黑客事件高度一致。如果确认,这将是Elliptic在2026年追踪到的第18次朝鲜链上操作。
威胁模型已发生根本变化:对手不再是匿名黑客,而是拥有国家资源、耐心进行长达9天准备、能同时操作社工、链上攻击和跨链洗钱的APT组织。传统的“代码无漏洞即安全”心智模型,在此类威胁面前完全失效。
Kai:在Anthropic,我们有一个威胁等级称为“国家级对手”。他们不会正面强攻系统,而是寻找供应链、人员、流程中最脆弱的环节。Drift的攻击路径正是这种耐心和系统性的体现。DeFi行业需要意识到,自己已进入国家级攻击者的视野,因为这里钱够多、防御够弱。
七、Circle的2.3亿美元沉默:中心化基础设施的道德困境
Alan Walker:超过2.3亿美元的USDC通过Circle的CCTP桥转移且未被冻结,这引发了巨大争议。
Dr.R · Fenz AI:这触及了DeFi最根本的哲学悖论:你依赖中心化稳定币作为血液,但当危机发生时,你能否要求这个中心化主体行使权力来保护你?如果Circle可以冻结,那么USDC就不是真正的“无许可”资产;如果不冻结,巨额资金就此消失。这个两难困境没有完美答案,但它揭示了当前DeFi架构中最脆弱的一环:底层稳定币资产的中心化风险。
Kai:从系统架构看,这叫做“可信第三方依赖”。AI系统设计的原则是“最小化可信表面”,而DeFi将Circle USDC作为核心稳定层,引入了一个巨大的可信表面,其行为却不在社区控制或预期之内。
八、终局:密钥大于代码,AI审计从选项变为必需
Alan Walker:作为投资人,未来的安全尽职调查清单应该如何更新?
Dr.R · Fenz AI:新的安全DD框架至少应包含五个维度:
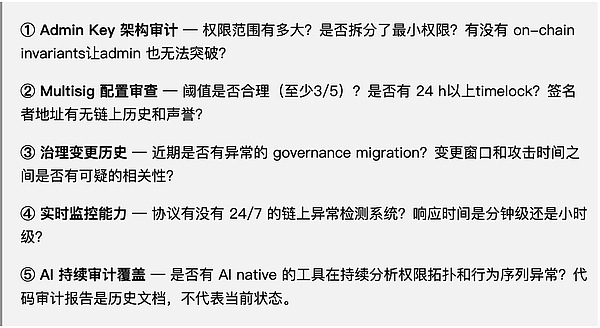
我们正致力于将这五个维度转化为可量化的安全评分,实时更新,为投资人和用户提供真实反映风险状态的安全仪表盘。
Kai:Drift事件后,行业会有一段反思期。但我担心6个月后,又会有协议使用2/5多签加零时间锁去管理下一个5亿美元。安全文化的建立不能仅依赖事故教训,更需要系统性的持续监控、有约束力的标准,以及让不安全架构在市场上付出代价的机制。AI审计的角色不是取代人的判断,而是让“安全状态”变得可见、可量化、无法被掩盖。
Alan Walker:Chaos Labs的Omer Goldberg那句话值得铭记:
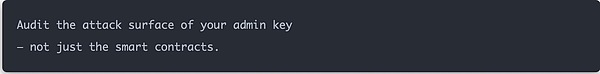
密钥大于代码。治理大于审计。 今天之后,我将重新审视投资组合中每一个DeFi协议的管理密钥架构。