

2026年4月19日,以太坊流动性再质押协议KelpDAO遭遇重大安全攻击,损失高达约2.92亿美元。此次事件的根源并非传统智能合约漏洞,而是跨链基础设施LayerZero的验证机制出现单点信任失效,导致攻击者能够伪造跨链消息,从而“凭空铸造”巨额资产。风险随即通过DeFi的高度可组合性迅速蔓延,波及包括Aave在内的多个头部协议,并引发大规模坏账,成为一次典型的系统性风险事件。
一、攻击事件回顾:巨额资产如何失窃
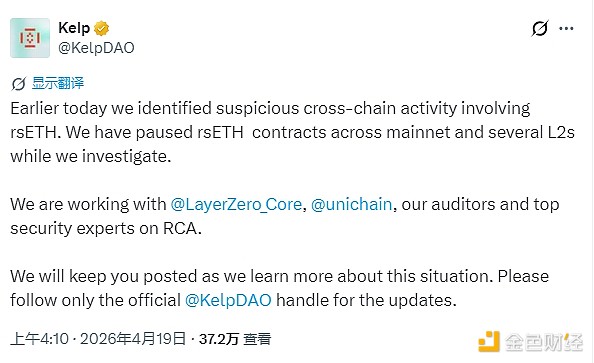
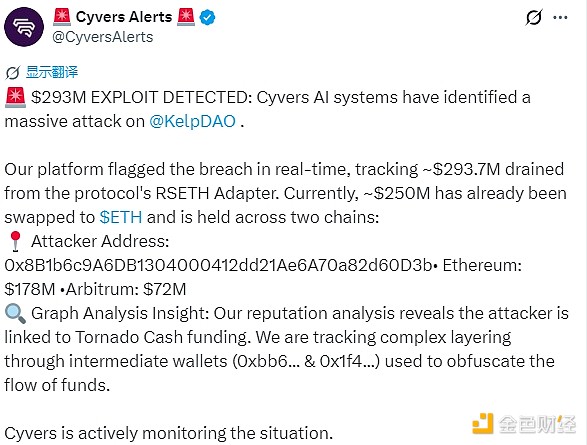
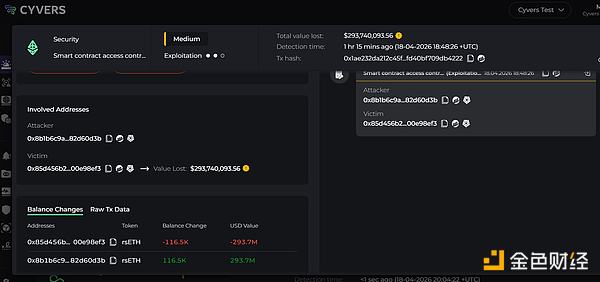
2026年4月19日凌晨,KelpDAO在社交平台X发布公告,称发现涉及其流动性再质押代币rsETH的可疑跨链活动,并已暂停相关合约。不久后,区块链安全公司Cyvers确认,攻击者利用了rsETH的跨链桥接适配器合约漏洞,盗走约2.937亿美元资金。
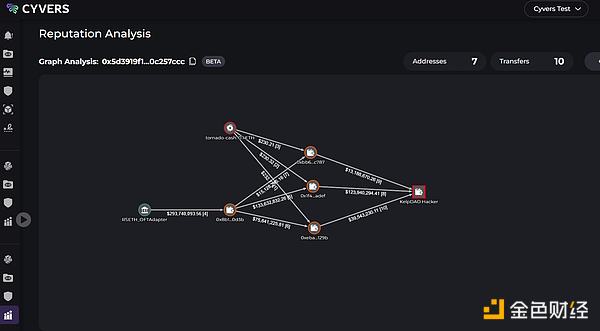
据分析,被盗资金中约2.5亿美元被迅速兑换成以太坊(ETH),并分散在以太坊和Arbitrum两条链上。攻击者地址为0x8B1b6c9A6DB1304000412dd21Ae6A70a82d60D3b。Cyvers的洞察进一步指出,攻击者资金来源与 Tornado Cash 存在关联,并使用了复杂的中间钱包进行资金转移,意图混淆踪迹。
二、漏洞根源:跨链信任模型的系统性失效
本次攻击的核心原因可归结于三个层面:跨链验证机制的设计缺陷、关键安全节点的可能失守,以及DeFi可组合性对风险的放大效应。
1. 根本原因:LayerZero“单点信任”配置失误
安全机构慢雾创始人余弦分析指出,KelpDAO使用的LayerZero跨链配置为“1/1 DVN”(去中心化验证网络),即仅需一个验证节点签名即可确认跨链消息。这违背了LayerZero官方默认推荐的“2/2”等多重签名安全配置,形成了致命的“单点信任”。攻击者正是利用此缺陷,伪造了一次合法的跨链消息调用(lzReceive),欺骗桥合约释放了116,500枚原本不存在的rsETH。
2. 技术触发点:验证节点或私钥可能被攻破
关于攻击者如何实现“伪造验证”,业界推测主要集中在两种可能:一是DVN验证节点本身被网络攻击(如DDoS)攻破或被恶意控制;二是用于签署跨链消息的私钥发生泄露。
3. 风险放大器:DeFi的可组合性
攻击得手后,黑客并未立即在市场上抛售被盗的rsETH,而是选择将其存入Aave、Compound等借贷协议作为抵押品,借出真实的ETH等资产。这一操作不仅避免了直接砸盘导致价格暴跌,更将资产风险从KelpDAO单一协议转移并扩散至整个DeFi生态体系,形成了风险的级联放大。
三、波及范围与损失情况:谁在承受后果?
1. KelpDAO与rsETH持有者
作为直接攻击目标,KelpDAO协议增发了约11.65万枚rsETH,其价值锚定和市场信任遭受根本性打击,成为整个危机的源头。
2. Aave:最大受害者与坏账重灾区
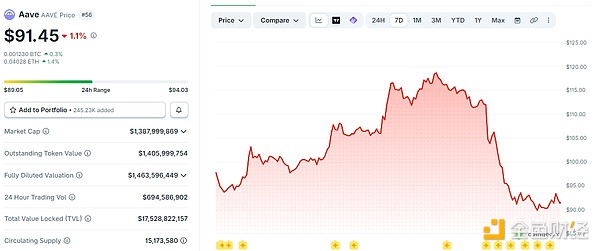
攻击者将伪造的rsETH存入Aave并借出大量真实资产。据估算,此行为在Aave上造成了巨额潜在坏账,其中以太坊主网约52.4万枚ETH(约1.234亿美元),Arbitrum等其他链上约30.7万枚ETH(约7240万美元)。受此影响,AAVE代币价格一度暴跌超24%。
危机引发市场恐慌,大量资金从Aave紧急撤离。链上监测显示,包括孙宇晨在内的多个巨鲸地址共计提取了超过54亿美元的资产。Aave官方随即冻结了相关市场的存款与借贷功能,并表示正在评估解决方案以弥补潜在坏账。
3. 其他受影响协议
除Aave外,Euler、Compound等借贷协议也不同程度地暴露在风险之下。Euler已声明发现约170万美元的风险敞口。同时,为防范未然,包括etherFi、Hyperwave、Morpho、Polygon生态内项目在内的数十个协议纷纷主动暂停了LayerZero的跨链桥接功能,以防风险扩散。
四、Aave坏账成因:信任机制的边界
Aave产生巨额坏账,并非其智能合约存在漏洞,而是暴露了DeFi借贷模型在面对“资产真实性”问题时的结构性局限。Aave作为超额抵押借贷协议,其风控核心在于抵押物的市值和清算机制,但并不验证抵押资产(如rsETH)是否具备真实的底层资产支持或是否通过合法途径铸造。
在本案中,攻击者利用跨链漏洞伪造的rsETH,在链上格式完全合法,因而被Aave系统无条件接受为优质抵押品。当这些“空气资产”被用于借出真实ETH后,由于rsETH本身毫无价值,清算人无人愿意接盘,导致清算机制完全失效,最终形成无法收回的坏账。这本质是DeFi协议对底层资产“信任假设”的一次严峻考验。
五、事件进展与行业反思
LayerZero团队在事件后发布声明,表示正与KelpDAO及安全团队合作进行根本原因分析,并暗示此次攻击可能出自朝鲜拉撒路集团(Lazarus Group)等高级持续性威胁行为体之手。
Curve创始人Michael Egorov对此评论指出,此次事件凸显了当前DeFi普遍采用的“非隔离借贷”模式的高风险性,并认为Aave即将推出的V4版本的“中心—辐射”模型可能是向更安全的半隔离模式迈进的一步。
此次KelpDAO事件再次为DeFi行业敲响警钟:在追求可组合性与资本效率的同时,跨链桥等基础设施的安全假设、抵押资产的底层风险验证,已成为决定整个生态稳健性的关键短板。如何构建更具韧性的信任模型和风险管理框架,是行业必须面对的课题。