

传统金融向区块链技术的进军暴露了新系统如何执行规则的根本分歧。争论的核心是两种竞争模式之间的冲突:以机构为中心的私有网络(如 Canton)和区块链原生公共系统(如由 Matter Labs 联合创始人 Alex Gluchowski 倡导的 ZKsync)。
Gluchowski 认为,对于真正的链上金融系统,规则必须在整个网络上同时执行。 “但区块链是可能的——特别是锚定在以太坊等公共区块链上的零知识系统,这是一个各方都可以信任的环境,因为它不能被任何单一的企业利益所捕获,”Gluchowski 告诉 Cointelegraph。
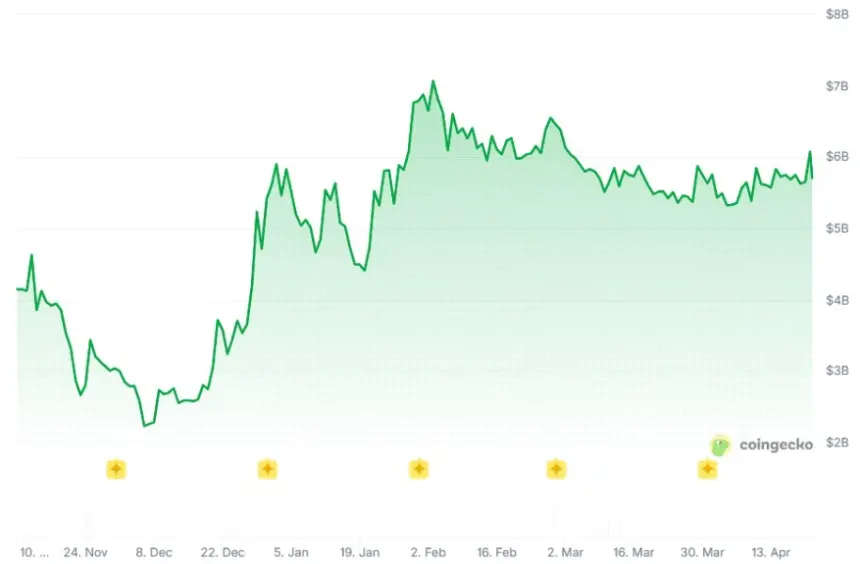
这一愿景与 Canton 等网络的做法不一致,Canton 已受到摩根大通和高盛等巨头的关注。 Canton 优先考虑隐私和选择性数据共享,通过网络连接参与者,其中交易仅对直接参与的交易对手可见,而不是在整个系统范围内广播。
核心分歧取决于区块链本身的定义。对于 Gluchowski 来说,实现全球规则执行的单一共享账本是不容协商的。他认为坎顿的双边模式仅仅是传统金融工作流程的代币化版本。 “在区块链出现之前,银行必须建立双边关系,并定义如何通过合约和 API 交互来处理边缘情况,”他说,并认为这种模型无法保证系统范围内的属性,例如总资产供应。
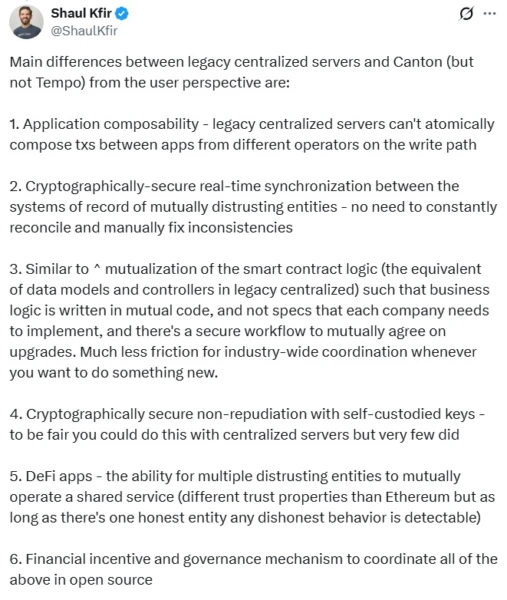
Digital Asset 联合创始人 Shaul Kfir 对这一批评提出了质疑。 “他说坎顿没有全球共享国家是正确的,但他暗示这会对坎顿的信任模式产生负面影响,这是错误的,”科菲尔表示。 “在 Canton,与所有其他区块链一样,我只信任自己的验证器,并假设其他人都可能是恶意的。这种‘不信任,验证’方法与分布式 API 系统非常不同。”
Gluchowski 和 Digital Asset 的 Yuval Rooz 之间的现场讨论加剧了争论。 Gluchowski 认为,网络范围内的执法至关重要。鲁兹反驳说,公共链仍然严重依赖稳定币公司等中心化发行人来进行关键执行,并指出了过去的黑客事件。 “在 Canton 上,与任何其他公链没有什么不同,发行人集中于现实世界的资产,”Rooz 说道。
 Gluchowski 认为,在以太坊等公共网络上,发行限制可以编程到智能合约中,从而减少对发行人基础设施的单独依赖。 “在 Canton 上,你只依赖多重签名。在以太坊上,你依赖于由网络执行的智能合约,”他说——鲁兹直接质疑了这一说法。
Kfir 后来表示 Gluchowski 将 Canton 的能力与中心化发行人选择使用它的方式混为一谈。 “当有中心化的 RWA 发行人(例如稳定币发行人)时,你就已经信任他们的‘铸币’功能了,”Kfir 指出。
双方都在竞相解决同一个问题:将机构金融引入链上。 Matter Labs 正在为 ZKsync 开发 Prividium,旨在提供隐私,同时通过零知识证明将验证锚定到以太坊。 Kfir 批评了这种模式,称它可能会集中对 Prividium 运营商的信任。他声称:“用户完全受 Prividium 运营商的摆布。”
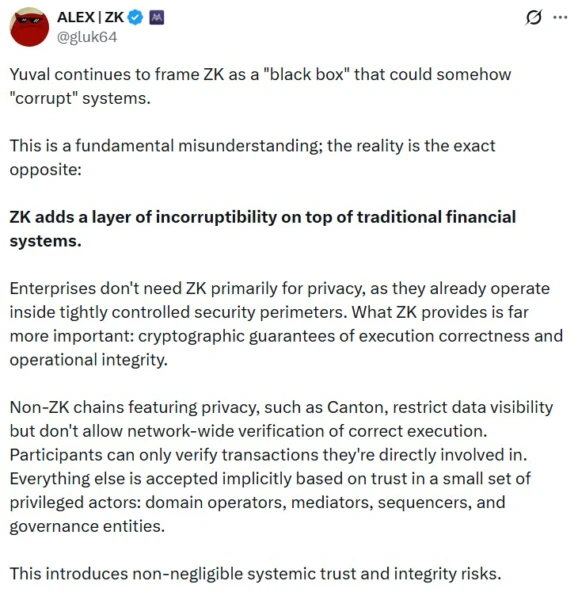
鲁兹承认一个关键区别,承认坎顿目前缺乏公开可验证性,但指出计划添加这一点。目前,哲学上的分歧仍然存在。 Canton 是为了隐私和机构控制而构建的,而 ZKsync 的 Prividium 则寻求基于公共验证的类似功能。每一种都为银行提供了一条道路,但它们对信任、执行和区块链本质的基本假设却截然不同。