

加密行业正在围绕一个密码学“末日场景”展开激烈争论:攻击者是否会利用AI从公钥推导私钥,并最终破解ECDSA。
以太坊研究员Justin Drake上周三呼吁行业制定“地堡模式”计划。他援引AI领域令人警醒的进展称,这些进展可能加速数学攻击并破坏密码学。他认为,现在为ECDSA在Q-day之前被破解做准备是合理的,最坏情况下可能只需几个月而非几年,并建议将资产受控迁移至公钥尚未暴露的新地址。
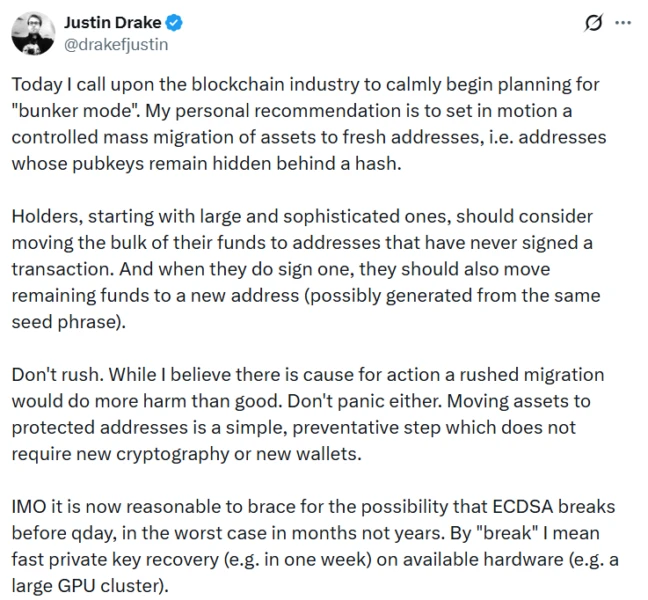
Drake的警告引发恐慌。约翰霍普金斯大学密码学教授Matthew Green表示,他认为我们可能失去公钥密码学。但并非所有人都同意。
Coinbase密码学负责人Yehuda Lindell称,没有任何证据表明支撑椭圆曲线密码学的数十年数学假设已被削弱。Trezor比特币分析师Lucien Bourdon表示,无论AI还是其他工具,都没有可信的公开进展能攻击ECDSA背后的数学,OpenAI近期由AI撰写的数学论文中也没有ECDSA攻击;不过Drake将这一点视为值得怀疑而非令人安慰的信号。
Drake还认为,椭圆曲线比哈希函数具有更多数学结构,这可能使其更容易被攻破。Bourdon则称Drake没有说明如何做到,并称其时间线是最坏情况,呼吁人们不要急于行动。
FoundationHQ CEO Zach Herbert警告,如果扩展公钥已经共享给钱包应用或第三方,仅把资金转移到新地址可能不够。在这种情况下,对方已经拥有推导用户试图隐藏的公钥所需的信息。MetaMask创始人Taylor Monahan表示,如果椭圆曲线被破解到任何暴露公钥都会导致资产受损,且受经济利益驱动的黑客优先窃取加密资产,那么整个世界都会归零,把“魔法互联网货币”放入地堡模式也无济于事。
StarkWare联合创始人Eli Ben-Sasson表示,转移代币显然不足以提供保护;如果用户还想继续使用代币,就需要新型钱包。他还表示,一旦密码学被破解,以太坊的基础设施级签名、共识机制、用于blob的KZG多项式承诺都会受到影响,Gas价格也可能受到波及。
在比特币方面,某些地址类型会在代币被花费前,把完整公钥隐藏在密码哈希之后。如果哈希函数仍然安全,这将提供额外保护。Taproot地址则直接在链上暴露公钥。
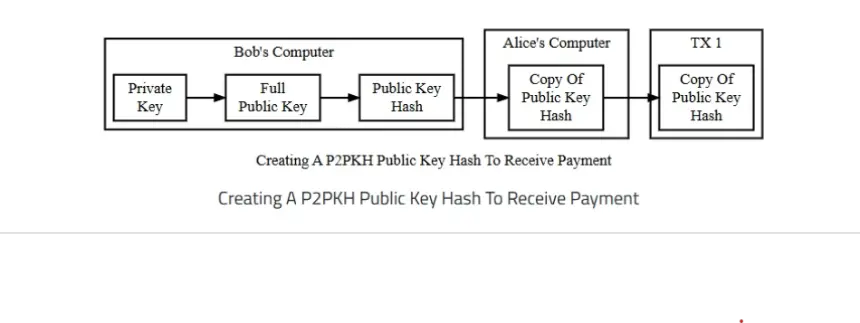
Bourdon表示,以bc1q开头的常见SegWit地址在花费前会隐藏公钥,Trezor等钱包会生成新的收款地址以减少复用。他说,目前无事可做,恐慌性迁移将弊大于利;急于转移资金的人会犯错,骗子也会利用这类故事接近用户。每当比特币被花费时,公钥都会在内存池中暴露,从而形成机会窗口。
并非所有加密资产处境相同。NEAR Protocol允许用户在一笔交易中为现有主网账户添加量子安全的FIPS-204密钥,而无需转移资产;Meteor等钱包支持基于格密码的量子安全签名,但以太坊创始人Vitalik Buterin担心格密码也可能存在漏洞。
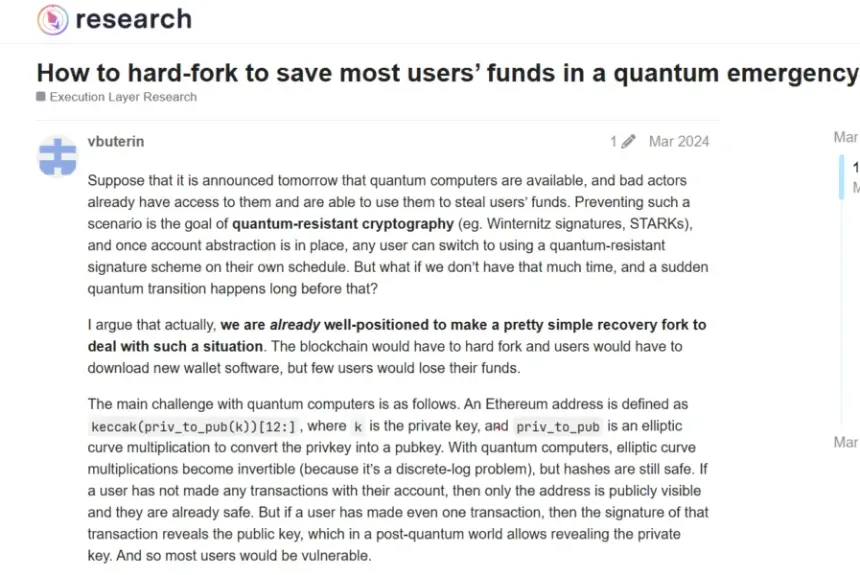
以太坊正在制定后量子路线图,使用基于哈希的签名和ZK证明聚合,覆盖交易签名、共识和数据安全,并包括紧急硬分叉与恢复方案。Buterin在2024年3月的一篇文章中提出,在量子紧急情况下可硬分叉回滚大规模盗窃后的区块,禁用常规钱包交易,并让用户通过助记词的零知识证明取回资金。
Bitwise Europe的Max Shannon表示,目前没有确定时间表,也没有可行攻击,但用户长期应转向量子安全签名。Starknet的账户抽象允许用户在不把资金迁移到新地址的情况下切换签名方案。Ben-Sasson表示,账户抽象意味着可以使用任何签名方案,但状态树部分以及依赖以太坊提供安全性的组件仍需要关注。
在Solana上,公钥默认暴露,但用户可以把资金迁移到Winter Wallet等后量子保险库。Solana基金会技术副总裁Jacob Creech表示,如果签名方案变得可破解,用户不需要地堡模式;网络升级可以让用户用基于哈希的证明证明秘密种子的所有权,并把账户迁移到更安全的签名方案。已有可行的概念验证,但该升级尚未部署。
那么,加密资产持有者是否应该恐慌?Shannon表示,Bitwise目前不担心这一理论风险,但保持谨慎是值得的。Herbert表示,新地址和xpub暴露可以作为一种思想实验,但并不构成实用计划。由于一些人拥有旧设备、复杂多签安排或多年未动用的比特币,软件更新不会自动保护这些资产。Bourdon建议持有者审视消息来源,并指出Drake的警告与推荐以太坊转向基于哈希的密码学同时出现,关于未经证实威胁的警告也像是在推销以太坊路线图。虽然这不能证明Drake错了,但仍没有证据表明ECDSA即将被破解,而急于转移资金风险重重。如果钱包和区块链底层密码学真的失效,转移代币可能只是应对过程中最容易的一部分。