

【BitpushNews】谷歌在《Science》发表论文,宣布Willow量子处理器通过“魔法态培育”技术,将量子态制备错误率降低约40倍,逻辑保真度达99.99%。这一进展再次引发加密行业对比特币抗量子安全的关注。
谷歌称,魔法态是量子计算机执行复杂运算的关键“燃料”,传统制备方式会消耗约95%的运算容量。此次实验通过反复检测和剔除错误结果,提高了保留量子态质量,但最终仅约8%的尝试被保留。因此,错误率降低40倍并不意味着破解比特币的速度提高40倍,相关技术仍需扩大规模验证。
市场研究平台Bull Theory在X上表示:“比特币今天还没有麻烦,但差距正在缩小。”报道指出,量子威胁的核心并非比特币发行机制,而是控制资产所有权的数字签名系统。传统计算机难以仅凭公钥反推私钥,但量子计算机可能利用Shor算法做到这一点,从而冒充持有人转走资金。
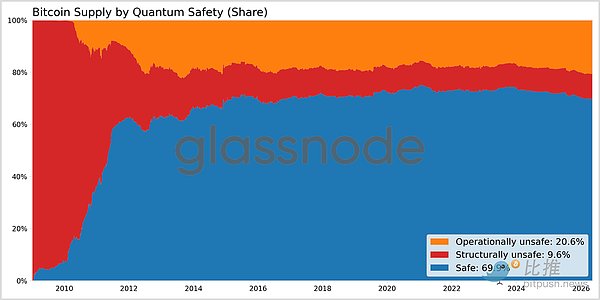
Glassnode今年5月统计显示,约604万枚比特币已在链上暴露公钥,占当时发行量30.2%。按每枚8.2万美元计算,涉及资产接近5000亿美元。其中192万枚因地址设计直接暴露,另外412万枚与地址重复使用、部分支出或托管操作有关。
公钥尚未暴露的钱包暂时相对安全,但部分地址在转账时仍会公开公钥。若未来量子计算机能在交易确认前推算出私钥,攻击者可能抢先转走资金。长期无人动用、甚至私钥可能遗失的早期比特币尤其棘手,因为这些资产未必还能由原持有人迁移至更安全钱包。
威胁并不限于比特币。以太坊普通账户签名算法、验证者使用的部分密码体系,以及Solana采用的Ed25519签名,均存在长期量子风险。USDT、USDC等稳定币的链上转账同样依赖底层网络安全。
对于量子威胁何时成为现实,业内仍有分歧。Castle Island Ventures联合创始人Nic Carter在接受The Block采访时表示,人工智能正在帮助改善量子纠错,技术进度可能加快,但大规模量子硬件仍面临工程障碍,短期内没有迫在眉睫的威胁。量子安全公司Project Eleven首席执行官Alex Pruden认为,谷歌新实验未必会提前“Q-Day”,即量子计算机真正具备破解现有密码体系能力的时间点;此前资源估算已假设类似技术可行,此次成果更多是验证假设并提高预测可信度。
伯恩斯坦分析师Gautam Chhugani今年4月给出相对乐观判断,认为量子计算是比特币可以管理的一次技术升级,而非必然的生存危机,并预计行业仍有约三至五年升级窗口。不过,这一判断取决于量子计算技术未来实际进展,并非确定的安全期限。
应对技术并非从零开始。美国国家标准与技术研究院(NIST)已于2024年正式发布ML-DSA和SLH-DSA两套后量子数字签名标准。比特币社区也在讨论BIP-360等升级提案,尝试减少公钥长期暴露,并为未来引入抗量子签名铺路。
困难在于,新签名通常需要更多存储空间,可能推高交易费用、增加节点负担。更换密码体系还涉及钱包、交易所、托管机构和整个网络协调,并非简单软件更新。10月13日,Coinbase发布抗量子迁移技术文件,主张分阶段升级,让活跃钱包率先采用兼容传统签名与抗量子签名的方案。Coinbase称目前托管约12%的比特币供应量,因此迁移方案必须兼顾机构托管和普通用户。
真正难以解决的是无法迁移的旧币。若未来禁止传统签名交易,遗失私钥的比特币是否应永久冻结?若不作限制,这些资产又可能成为量子攻击目标。这一争议不仅涉及技术,也触及比特币产权规则和去中心化共识。
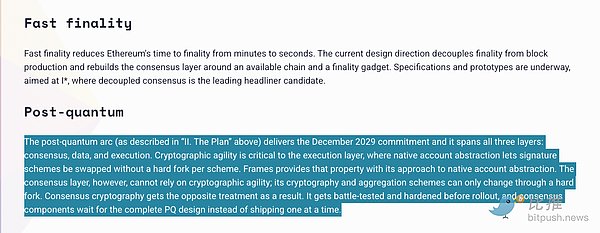
相比之下,以太坊基金会已制定更明确升级时间表:计划在2029年12月前,使主网执行层、共识层和数据层全面具备抗量子能力,并以最早2030年出现实际量子攻击能力作为规划情景。基金会承认,完成目标需要密集网络升级,时间安排相当紧张。
谷歌尚未给出量子计算机何时能够破解比特币的预测。当前关键不在于破解技术是否存在,而在于相关硬件能否先于区块链安全升级成熟。量子计算机每一次减少资源需求的突破,都在增加加密行业提前行动的必要性。对比特币而言,密码学方案可以逐步改进,但让数百万持有人、交易所和网络参与者共同完成迁移,可能比研发算法本身更加耗时。